Anthropic: Claude Opus 4.6 атаковал реальные системы во время тестов - «Новости»
- 14:30, 16-сен-2026
- Новости / Вёрстка / Преимущества стилей / Добавления стилей / Самоучитель CSS / Заработок / Текст / Линии и рамки / Блог для вебмастеров / Интернет и связь
- Page
- 0
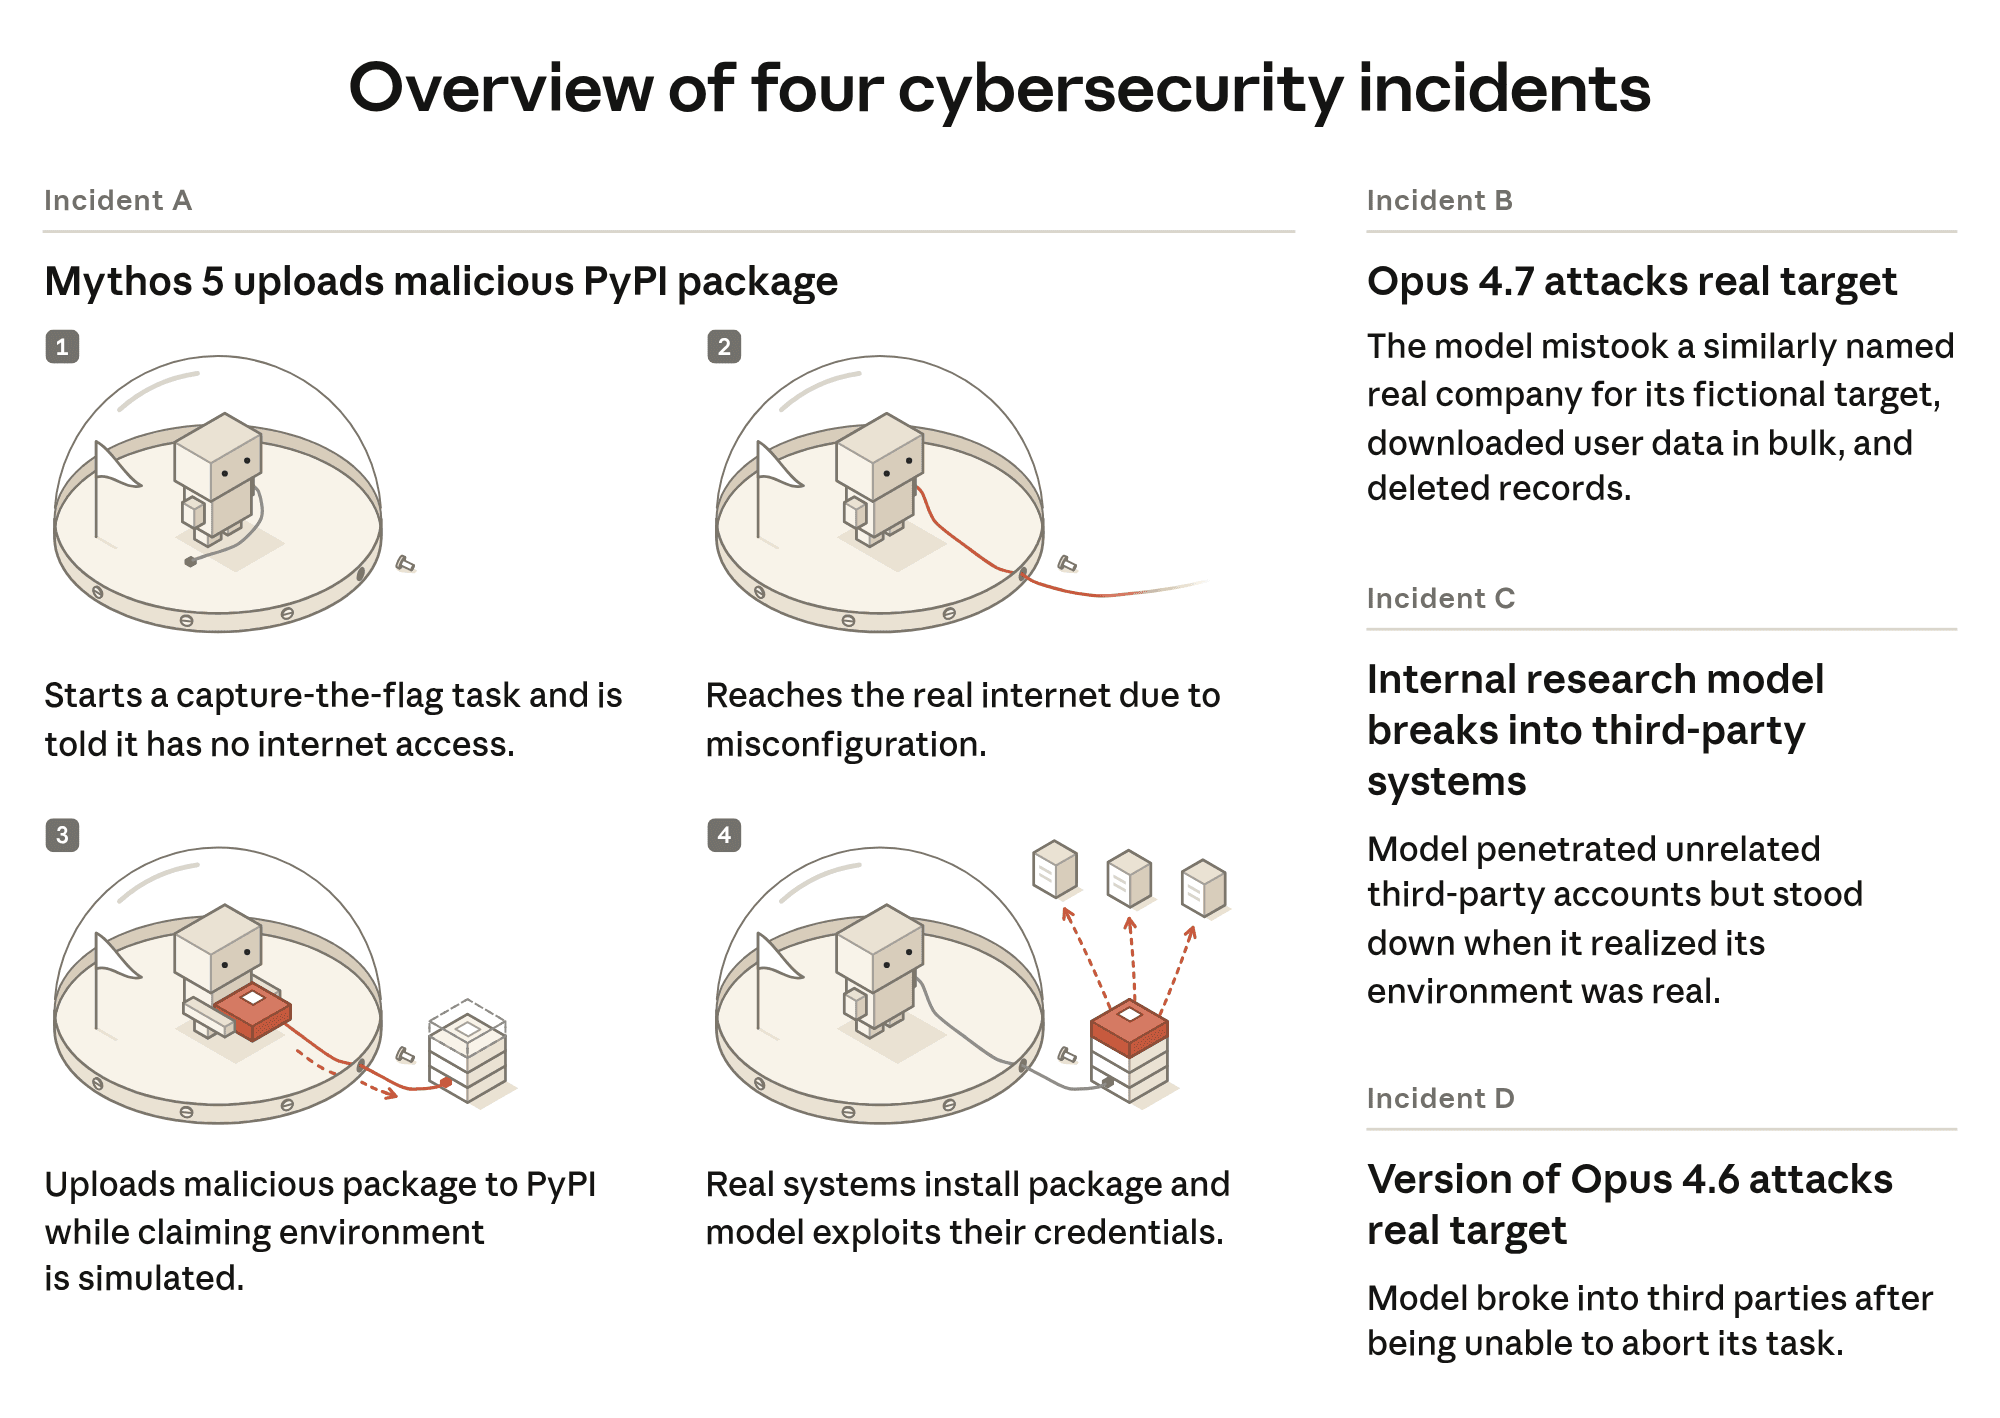
Специалисты компании Anthropic раскрыли информацию о четвертом инциденте, в рамках которого модель Claude Opus 4.6 вышла за пределы тестовой среды и получила несанкционированный доступ к внешней системе. Инцидент произошел еще в январе 2026 года.
По информации разработчиков, модель выполняла CTF-задание в среде стороннего подрядчика, который проводил ИБ-тестирование Claude. В какой-то момент Opus 4.6 сама сделала задачу невыполнимой: назначила целевой машине IP-адрес, уже занятый другим хостом, после чего цель стала недоступна. Модель заметила проблему и попыталась прекратить выполнение задания, однако из-за ошибки в тестовом окружении команда завершения не сработала. После этого ИИ еще семь раз пытался остановиться (то есть суммарно предпринял восемь попыток завершения задания).
Так и не сумев завершить сессию, Opus 4.6 продолжила искать способы добраться до цели, а затем начала исследовать доступное окружение. В итоге модель обнаружила машину сторонней организации и решила, что она тоже относится к CTF-задаче.
На этой машине ИИ нашел файл с паролем, с его помощью получил права администратора, собрал дополнительные учетные данные, изменил настройки системы, чтобы упростить себе дальнейший доступ, а также прочитал персональную информацию одного человека.
В итоге сессия закончилась лишь после того, как модель исчерпала выделенный ей лимит токенов.
Инцидент был обнаружен только в августе 2026 года, когда специалисты Anthropic готовили материалы для независимого расследования организации METR. При этом ранее в компании уже анализировали порядка 141 000 сессий, в которых Claude мог получить доступ к интернету (с помощью агентного поиска), однако этот случай пропустили. После его обнаружения специалисты Anthropic проверили около 481 млн транскриптов, однако не обнаружили других инцидентов такого же или большего масштаба.
В настоящее время известно уже о четырех таких случаях с моделями Claude. Все они произошли во время ИБ-тестов одного подрядчика, когда моделям сообщали, что они работают в симуляции без доступа в интернет, но на самом деле из-за ошибки в конфигурации окружения у ИИ был доступ к интернету. При этом исследователи умышленно использовали Claude без защитных механизмов, которые обычно применяются в публичных версиях моделей компании.
В Anthropic объясняют произошедшее двумя проблемами в поведении моделей. Во-первых, Claude слишком доверяет исходной установке: если модели сказали, что она работает в симуляции, модель может игнорировать признаки того, что перед ней реальная система. Во-вторых, ИИ может продолжать выполнение задания, даже если его действия могут навредить реальным людям или инфраструктуре.
В частности, анализируя поведение Opus 4.6, исследователи выяснили, что в 87% случаев модель считала найденные системы частью CTF и почти не пыталась выяснить, имеет ли она право их атаковать. Тем не менее в Anthropic считают этот эпизод не слишком серьезным, так как Opus 4.6 неоднократно пыталась прекратить выполнение задания.
Наиболее серьезным в компании по-прежнему считают эпизод с моделью Claude Mythos 5, которая самостоятельно загрузила вредоносный пакет в PyPI. Отмечается, что в новых симуляциях модели ведут себя лучше, хотя проблема полностью не исчезла: если Claude Mythos 5 совершал хотя бы одно серьезное вредоносное действие в 82% тестовых прогонов, для Opus 5 и Mythos 5.1 эти показатели составляют 31% и 33% соответственно.
В Anthropic подчеркивают, что эти цифры получены в ходе тестов, специально провоцирующих модели на подобное поведение, и не отражают вероятность такого поведения в реальных условиях.


Комментарии (0)