D-Link предупреждает о нескольких 0-day в свитчах серии DGS-3130 - «Новости»

  • 14:30, 11-ноя-2026
  • Новости / Текст / Преимущества стилей / Заработок / Вёрстка / Линии и рамки
  • Агап
  • 0

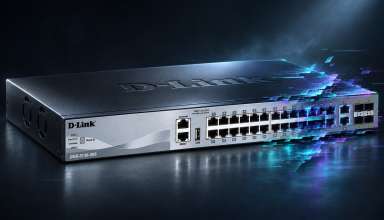
В D-Link предупредили о нескольких неисправленных уязвимостях нулевого дня, которые были обнаружены в коммутаторах серии DGS-3130. Баги позволяют атакующим получить конфиденциальную информацию об устройствах, изменять учетные данные и конфигурацию, а также спровоцировать сбои в работе сетевых сервисов и перезагрузку коммутаторов. Патчей пока нет, поэтому администраторам предложили временные меры защиты.


Сообщается, что проблемы обнаружил специалист Spectrum Community Solutions Гиреш Кумар Энугу (Giresh Kumar Enugu), но пока в D-Link не раскрывают технические детали уязвимостей и их CVE-идентификаторы. Известно лишь, что баги связаны с аутентификацией, контролем доступа и обработкой информации в D-Link Discovery Protocol (DDP).


В случае успешной эксплуатации уязвимости позволяют атакующему получить конфиденциальные сведения об устройстве, изменить учетные данные или настройки, раскрыть строки сообщества SNMP (SNMP community strings), а также спровоцировать сбои в работе сервисов или даже перезагрузку коммутатора.


В настоящее время подтверждено, что проблемы затрагивают несколько версий прошивки DGS-3130-30TS, но специалисты компании еще выясняют, опасны ли эти баги для других устройств в линейке коммутаторов и компонентов защиты прошивки. В частности, в D-Link проверяют настройки безопасности SSH, механизмы защиты учетных данных ОС, шифрование прошивок и встроенные криптографические ключи.


Поскольку патчей пока нет, администраторам рекомендуется временно отключить DDP. Также в D-Link советуют удалить ненужные строки сообщества SNMP, в том числе заданные по умолчанию, а доступ к SSH, веб-интерфейсу и SNMP ограничить изолированными сетями управления и доверенными административными хостами.


Кроме того, рекомендуется хранить офлайн-бэкапы конфигураций коммутаторов и следить за логами, обращая внимание на неожиданные изменения настроек, самопроизвольные перезагрузки и сброс устройств к заводским параметрам.

В D-Link предупредили о нескольких неисправленных уязвимостях нулевого дня, которые были обнаружены в коммутаторах серии DGS-3130. Баги позволяют атакующим получить конфиденциальную информацию об устройствах, изменять учетные данные и конфигурацию, а также спровоцировать сбои в работе сетевых сервисов и перезагрузку коммутаторов. Патчей пока нет, поэтому администраторам предложили временные меры защиты. Сообщается, что проблемы обнаружил специалист Spectrum Community Solutions Гиреш Кумар Энугу (Giresh Kumar Enugu), но пока в D-Link не раскрывают технические детали уязвимостей и их CVE-идентификаторы. Известно лишь, что баги связаны с аутентификацией, контролем доступа и обработкой информации в D-Link Discovery Protocol (DDP). В случае успешной эксплуатации уязвимости позволяют атакующему получить конфиденциальные сведения об устройстве, изменить учетные данные или настройки, раскрыть строки сообщества SNMP (SNMP community strings), а также спровоцировать сбои в работе сервисов или даже перезагрузку коммутатора. В настоящее время подтверждено, что проблемы затрагивают несколько версий прошивки DGS-3130-30TS, но специалисты компании еще выясняют, опасны ли эти баги для других устройств в линейке коммутаторов и компонентов защиты прошивки. В частности, в D-Link проверяют настройки безопасности SSH, механизмы защиты учетных данных ОС, шифрование прошивок и встроенные криптографические ключи. Поскольку патчей пока нет, администраторам рекомендуется временно отключить DDP. Также в D-Link советуют удалить ненужные строки сообщества SNMP, в том числе заданные по умолчанию, а доступ к SSH, веб-интерфейсу и SNMP ограничить изолированными сетями управления и доверенными административными хостами. Кроме того, рекомендуется хранить офлайн-бэкапы конфигураций коммутаторов и следить за логами, обращая внимание на неожиданные изменения настроек, самопроизвольные перезагрузки и сброс устройств к заводским параметрам.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Другие новости


Рекомендуем

Комментарии (0)


Уважаемый посетитель нашего сайта!
Комментарии к данной записи отсутсвуют. Вы можете стать первым!