На GitHub нашли тысячи секретов, утекших через настройки Claude Code - «Новости»

  • 14:30, 16-ноя-2026
  • Новости / Изображения / Преимущества стилей / Отступы и поля / Текст / Вёрстка / Самоучитель CSS
  • Taft
  • 0

Исследователи из компании Apiiro обнаружили более 1000 публичных файлов настроек Claude Code, содержащих пароли, API-ключи и другие секреты. Проблема связана с тем, как ИИ-ассистент запоминает разрешения для запуска шелл-команд: если пользователь выбирает опцию «Yes, and don't ask again», Claude Code может сохранить одобренную команду целиком, вместе с токеном, паролем или другими секретами.


Специалисты объясняют, что по умолчанию Claude Code запрашивает разрешение перед запуском большинства шелл-команд. Если пользователь разрешает выполнение и выбирает вариант «больше не спрашивать», ассистент создает правило, чтобы в дальнейшем запускать такую команду автоматически. Иногда правило представляет собой шаблон, но в других случаях в файл .claude/settings.local.json попадает команда целиком. В результате секреты, указанные прямо в командной строке, тоже сохраняются без всякого шифрования.


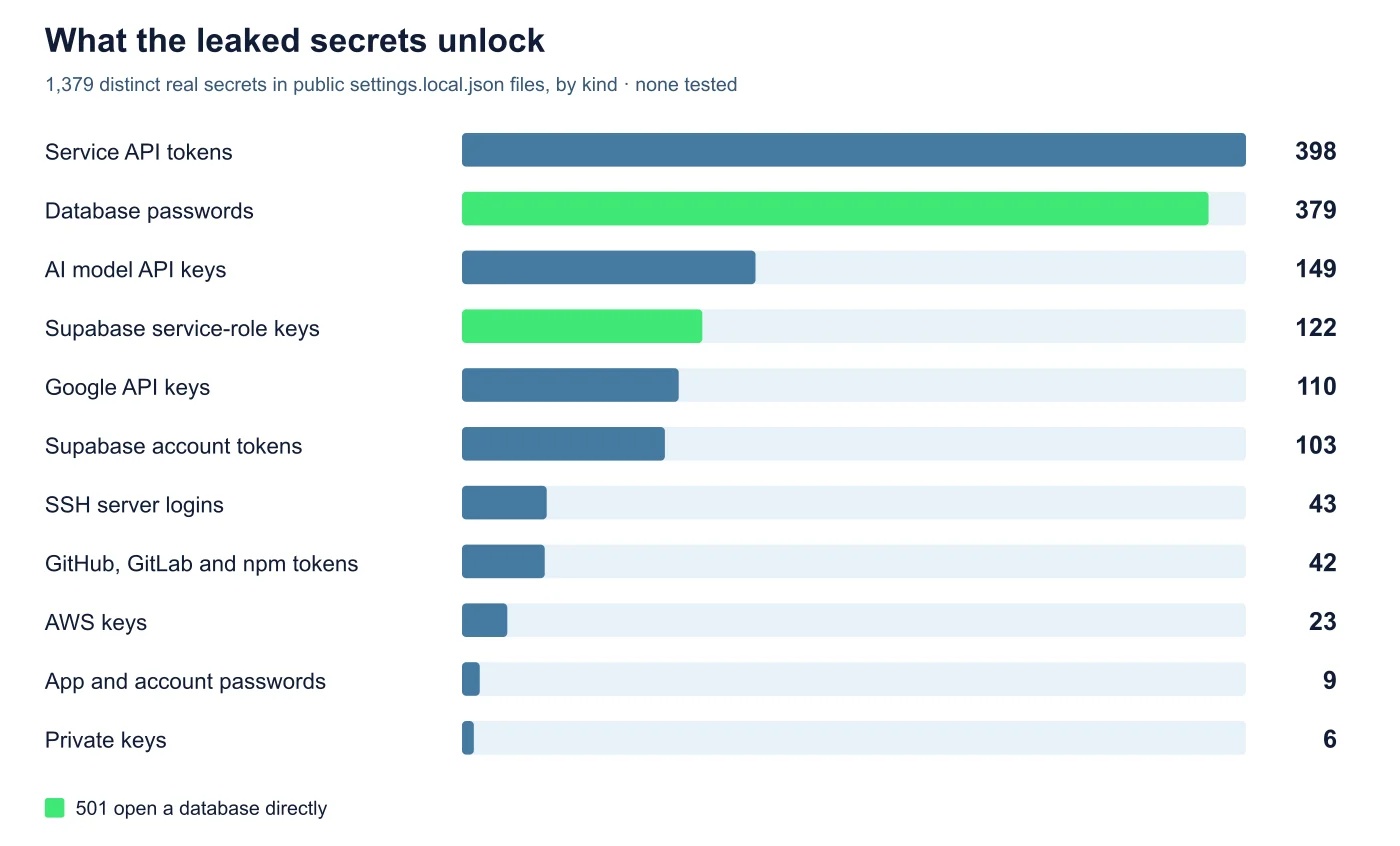
Исследователи обнаружили на GitHub 104 185 копий .claude/settings.local.json в 103 617 публичных репозиториях. В 1122 изученных файлах содержался как минимум один секрет, а в общей сложности исследователи насчитали 1379 уникальных секретов. Среди них: 398 токенов API, 379 паролей от баз данных, 43 набора учетных данных для подключения по SSH к публичным серверам, 42 токена GitHub, GitLab и npm и 23 ключа AWS.


Отмечается, что Claude Code пытается не допустить публикации файла .claude/settings.local.json и добавляет его в глобальные исключения Git на компьютере разработчика. Однако в .gitignore самого проекта запись не появляется, из-за чего защита не переносится вместе с репозиторием на другую машину, а уже закоммиченный файл продолжает отслеживаться.


Более того, в 539 из 1105 изученных репозиториев исследователи нашли коммиты, в которых Claude значился соавтором и при этом изменялся файл .claude/settings.local.json. По мнению специалистов, это указывает на то, что в некоторых случаях Claude Code сам участвовал в коммите файла с секретами.


Аналитики акцентируют внимание на том, что простого удаления файла будет недостаточно, так как секреты могут сохраняться в истории Git и форках. Так, при проведении расследования специалисты нашли в 509 репозиториях старые версии файлов, содержавшие 734 секрета.


Кроме того, чувствительные данные были найдены в общих настройках .claude/settings.json и сохраненных логах агентов. То есть, если учитывать все эти источники, исследователи в общей сложности обнаружили 2539 секретов в 1994 репозиториях.


Отдельная проблема заключается в том, что обычные сканеры обнаруживают далеко не все утечки такого рода. Например, из 1122 проблемных файлов gitleaks пропустил чуть меньше половины, TruffleHog — почти половину, а 215 проблемных файлов вообще не выявил ни один инструмент. В отчете Apiiro отмечается, что чаще всего незамеченными остаются обычные пароли, записанные прямо внутри шелл-команд.


Интересно, что об этой проблеме известно уже давно, и похожие баг-репорты появлялись еще в августе 2025 года, однако тогда их закрывали после 60 дней неактивности, так и не исправив проблему. Теперь разработчики Claude Code сообщили, что изучают возможные способы защиты от таких утечек.
Исследователи из компании Apiiro обнаружили более 1000 публичных файлов настроек Claude Code, содержащих пароли, API-ключи и другие секреты. Проблема связана с тем, как ИИ-ассистент запоминает разрешения для запуска шелл-команд: если пользователь выбирает опцию «Yes, and don't ask again», Claude Code может сохранить одобренную команду целиком, вместе с токеном, паролем или другими секретами. Специалисты объясняют, что по умолчанию Claude Code запрашивает разрешение перед запуском большинства шелл-команд. Если пользователь разрешает выполнение и выбирает вариант «больше не спрашивать», ассистент создает правило, чтобы в дальнейшем запускать такую команду автоматически. Иногда правило представляет собой шаблон, но в других случаях в файл .claude/settings.local.json попадает команда целиком. В результате секреты, указанные прямо в командной строке, тоже сохраняются без всякого шифрования. Исследователи обнаружили на GitHub 104 185 копий .claude/settings.local.json в 103 617 публичных репозиториях. В 1122 изученных файлах содержался как минимум один секрет, а в общей сложности исследователи насчитали 1379 уникальных секретов. Среди них: 398 токенов API, 379 паролей от баз данных, 43 набора учетных данных для подключения по SSH к публичным серверам, 42 токена GitHub, GitLab и npm и 23 ключа AWS. Отмечается, что Claude Code пытается не допустить публикации файла .claude/settings.local.json и добавляет его в глобальные исключения Git на компьютере разработчика. Однако в .gitignore самого проекта запись не появляется, из-за чего защита не переносится вместе с репозиторием на другую машину, а уже закоммиченный файл продолжает отслеживаться. Более того, в 539 из 1105 изученных репозиториев исследователи нашли коммиты, в которых Claude значился соавтором и при этом изменялся файл .claude/settings.local.json. По мнению специалистов, это указывает на то, что в некоторых случаях Claude Code сам участвовал в коммите файла с секретами. Аналитики акцентируют внимание на том, что простого удаления файла будет недостаточно, так как секреты могут сохраняться в истории Git и форках. Так, при проведении расследования специалисты нашли в 509 репозиториях старые версии файлов, содержавшие 734 секрета. Кроме того, чувствительные данные были найдены в общих настройках .claude/settings.json и сохраненных логах агентов. То есть, если учитывать все эти источники, исследователи в общей сложности обнаружили 2539 секретов в 1994 репозиториях. Отдельная проблема заключается в том, что обычные сканеры обнаруживают далеко не все утечки такого рода. Например, из 1122 проблемных файлов gitleaks пропустил чуть меньше половины, TruffleHog — почти половину, а 215 проблемных файлов вообще не выявил ни один инструмент. В отчете Apiiro отмечается, что чаще всего незамеченными остаются обычные пароли, записанные прямо внутри шелл-команд. Интересно, что об этой проблеме известно уже давно, и похожие баг-репорты появлялись еще в августе 2025 года, однако тогда их закрывали после 60 дней неактивности, так и не исправив проблему. Теперь разработчики Claude Code сообщили, что изучают возможные способы защиты от таких утечек.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Другие новости


Рекомендуем

Комментарии (0)


Уважаемый посетитель нашего сайта!
Комментарии к данной записи отсутсвуют. Вы можете стать первым!