Уязвимости Plex2Shell в Plex Media Server подвергаются активным атакам - «Новости»

  • 14:30, 27-окт-2026
  • Преимущества стилей / Новости / Добавления стилей / Изображения / Отступы и поля / Вёрстка / Текст / Интернет и связь
  • Simon
  • 0

ИБ-эксперты предупреждают, что хакеры начали массово эксплуатировать четыре уязвимости в Plex Media Server, получившие общее название Plex2Shell. Эти проблемы позволяют без аутентификации выполнить код на уязвимом сервере, а в реальных атаках злоумышленники уже используют баги для развертывания криптовалютных майнеров и прокси-софта.


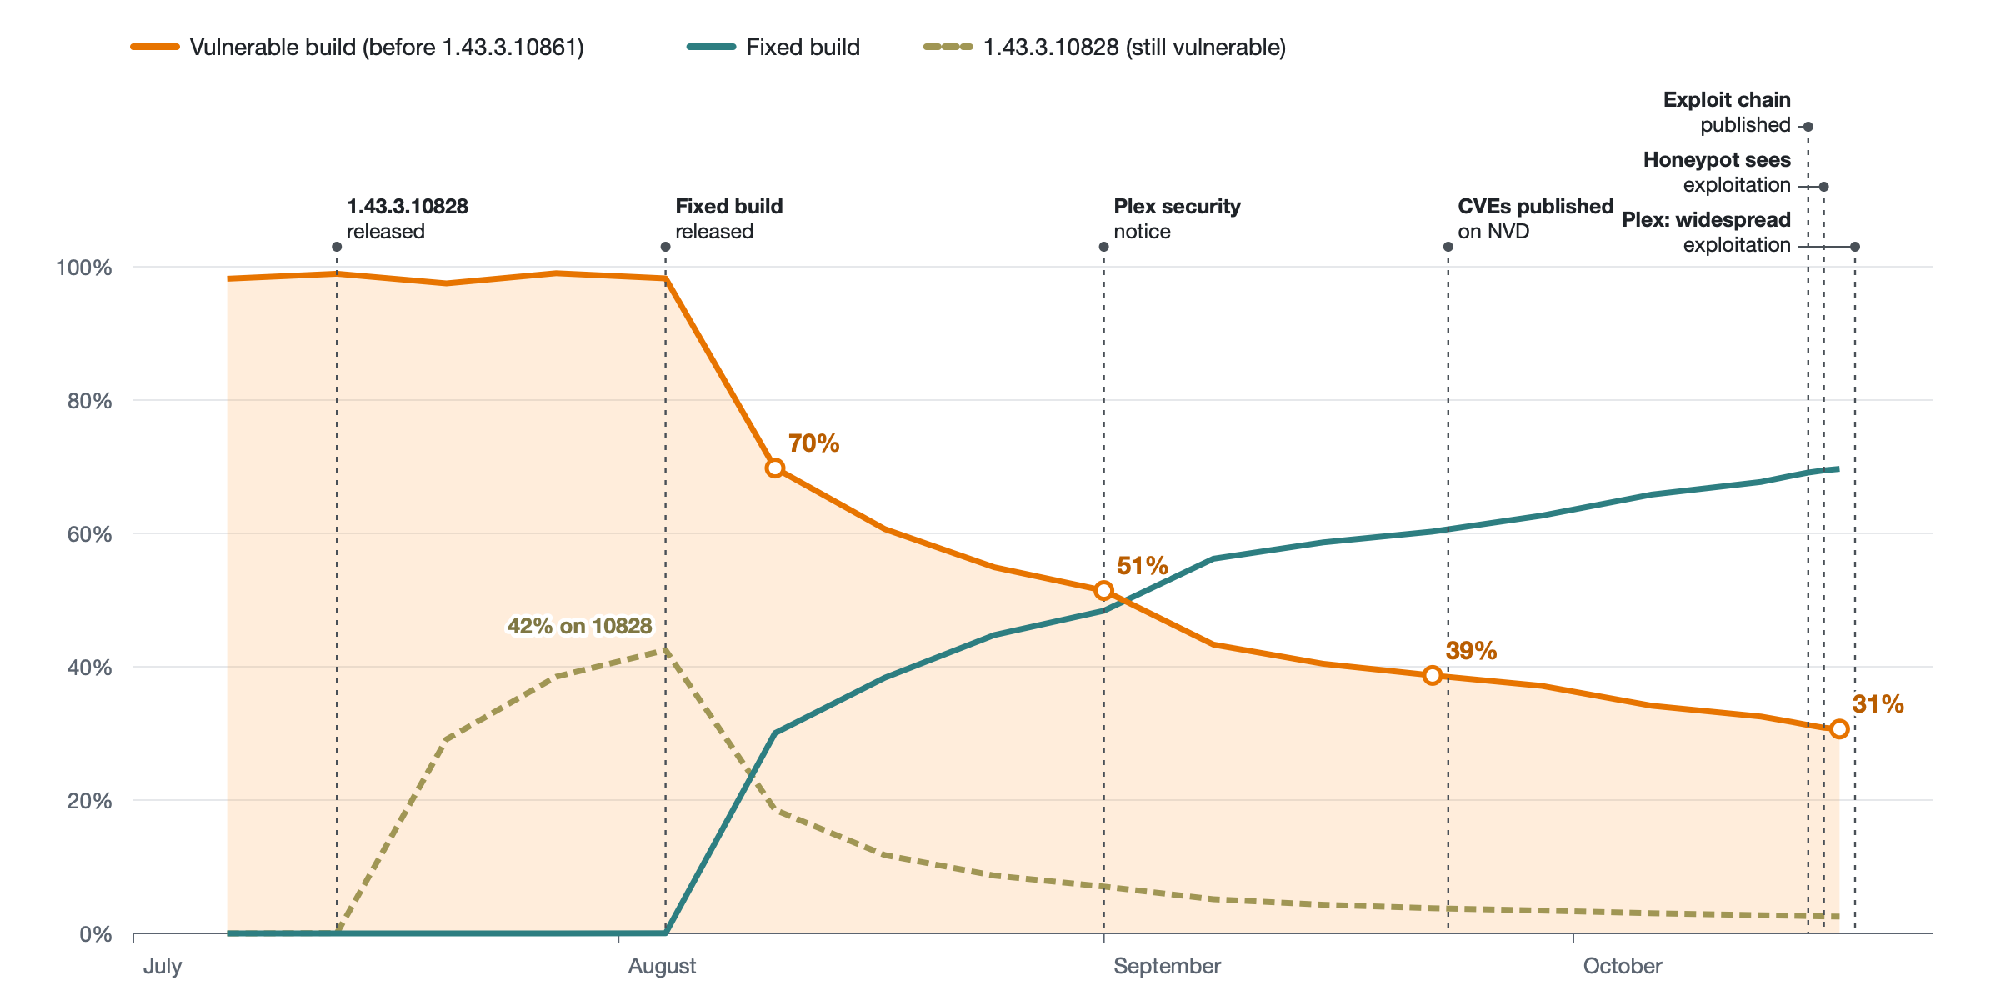
Следует отметить, что патчи для этих уязвимостей были выпущены еще летом 2026 года, а в начале сентября разработчики Plex призвали всех пользователей срочно обновиться до Plex Media Server версии 1.43.3. Однако тогда разработчики не раскрывали никаких подробностей о самих уязвимостях и лишь сообщали, что запросили для проблем идентификаторы CVE и опубликуют детали позднее.


Ситуация начала проясняться лишь недавно. 16 октября 2026 года ИБ-исследователь Зак Мэйн (Zach Main), который обнаружил уязвимости и сообщил о них команде Plex еще в июле, опубликовал техническое описание проблем и PoC-эксплоит для всей цепочки Plex2Shell. После этого, 19 октября разработчики Plex раскрыли идентификаторы CVE и подтвердили, что баги уже находятся под массовыми атаками.


Как стало известно, в Plex2Shell входят четыре уязвимости:


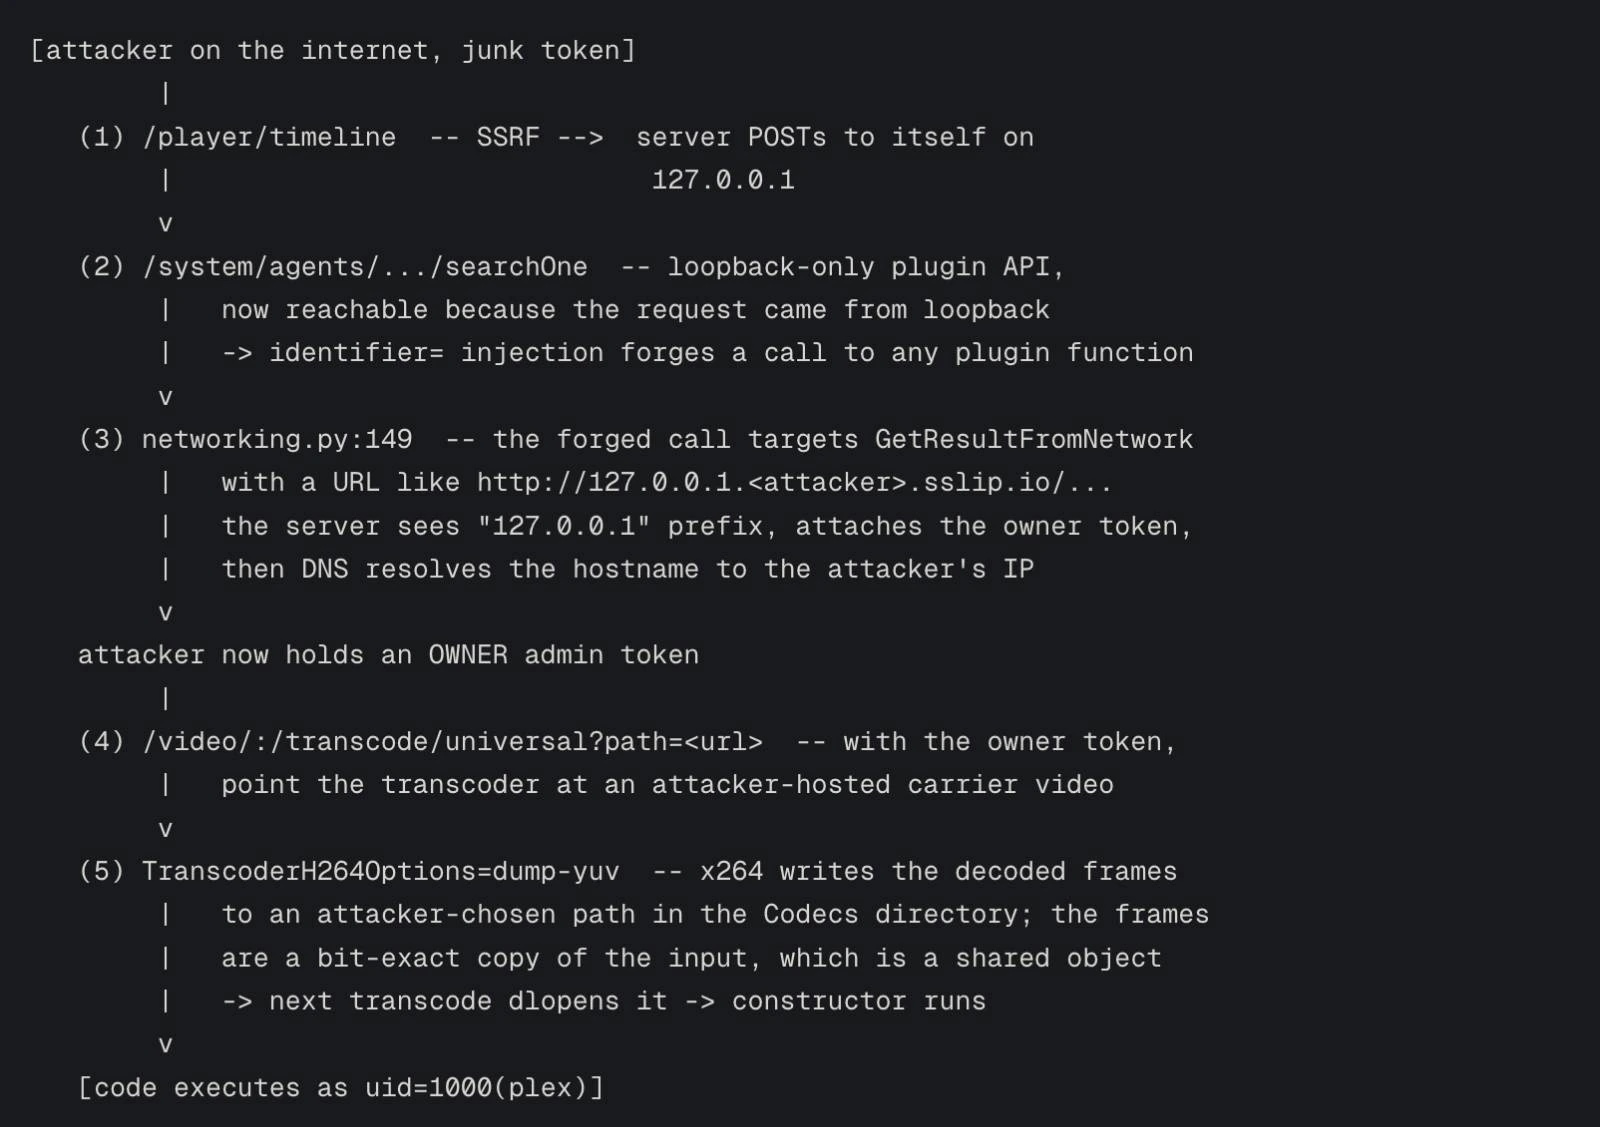
  • CVE-2026-96652 (5,3 балла по шкале CVSS) представляет собой неаутентифицированную SSRF в эндпоинте /player/timeline: из-за отсутствия проверки параметра protocol атакующий может вынудить Plex отправить POST-запрос на произвольный адрес.

  • CVE-2026-96654 (6,9 балла по шкале CVSS) связана с некорректной обработкой URL в searchOne и позволяет злоумышленнику вызывать функции других плагинов с контролируемыми параметрами, чтобы извлечь административный токен владельца сервера.

  • CVE-2026-96655 (5,3 балла по шкале CVSS) представляет собой еще одну SSRF, позволяющая аутентифицированному пользователю обращаться к произвольным внутренним и внешним адресам через /video/:/transcode/universal. Например, атакующие могут вынудить сервер скачать заранее подготовленный файл с вредоносным ELF-пейлоадом.

  • CVE-2026-96656 (8,6 балла по шкале CVSS) позволяет управлять именем и путем записываемого файла: злоумышленник может поместить вредоносную shared-библиотеку в выбранное место каталога Codecs, после чего Plex загрузит и выполнит ее.


Хотя по отдельности проблемы получили от 5,3 до 8,6 балла по шкале CVSS, Мэйн оценивает всю цепочку уязвимостей на 9,8 балла.


По словам исследователя, атака начинается с эксплуатации SSRF-багов и CVE-2026-96654, которые позволяют обратиться к внутренним API Plex и похитить административный токен владельца сервера. Затем злоумышленник может загрузить вредоносный ELF-файл, записать его в выбранную директорию и добиться выполнения кода с правами процесса Plex Media Server. Фактически это означает, что для полной компрометации доступного через интернет сервера хакеру не потребуются учетные данные.


Практически сразу после публикации детальной информации о проблемах и PoC-эксплоита начались реальные атаки. Так, ИБ-исследователь под ником boredhackerblog сообщил, что развернул уязвимый Plex-ханипот и уже 17 октября зафиксировал успешную эксплуатацию Plex2Shell. Эту информацию вскоре подтвердили и эксперты из компании Censys.


По данным исследователей, на взломанных серверах злоумышленники устанавливают майнер на базе XMRig, а также программу myawesomeproxy, работающую как обратный прокси. Кроме того, зараженные машины позволяют пропускать чужой трафик через домашние IP-адреса жертв, в том числе для доступа к корпоративным VPN и почте.


Так как атаки носят массовый характер, 21 октября в Агентстве по кибербезопасности и защите инфраструктуры США (CISA) добавили уязвимости Plex2Shell в каталог активно эксплуатируемых и потребовали от федеральных ведомств устранить их до 23 октября текущего года.


Тем временем разработчики Plex предупреждают, что все доступные из интернета инстансы Plex Media Server с версиями ниже 1.43.3.10861 следует считать потенциально скомпрометированными. Пользователям рекомендуют немедленно установить обновления и проверить систему на наличие подозрительных процессов и файлов. Кроме того, если удаленный доступ не используется, его советуют полностью отключить.
ИБ-эксперты предупреждают, что хакеры начали массово эксплуатировать четыре уязвимости в Plex Media Server, получившие общее название Plex2Shell. Эти проблемы позволяют без аутентификации выполнить код на уязвимом сервере, а в реальных атаках злоумышленники уже используют баги для развертывания криптовалютных майнеров и прокси-софта. Следует отметить, что патчи для этих уязвимостей были выпущены еще летом 2026 года, а в начале сентября разработчики Plex призвали всех пользователей срочно обновиться до Plex Media Server версии 1.43.3. Однако тогда разработчики не раскрывали никаких подробностей о самих уязвимостях и лишь сообщали, что запросили для проблем идентификаторы CVE и опубликуют детали позднее. Ситуация начала проясняться лишь недавно. 16 октября 2026 года ИБ-исследователь Зак Мэйн (Zach Main), который обнаружил уязвимости и сообщил о них команде Plex еще в июле, опубликовал техническое описание проблем и PoC-эксплоит для всей цепочки Plex2Shell. После этого, 19 октября разработчики Plex раскрыли идентификаторы CVE и подтвердили, что баги уже находятся под массовыми атаками. Как стало известно, в Plex2Shell входят четыре уязвимости: CVE-2026-96652 (5,3 балла по шкале CVSS) представляет собой неаутентифицированную SSRF в эндпоинте /player/timeline: из-за отсутствия проверки параметра protocol атакующий может вынудить Plex отправить POST-запрос на произвольный адрес. CVE-2026-96654 (6,9 балла по шкале CVSS) связана с некорректной обработкой URL в searchOne и позволяет злоумышленнику вызывать функции других плагинов с контролируемыми параметрами, чтобы извлечь административный токен владельца сервера. CVE-2026-96655 (5,3 балла по шкале CVSS) представляет собой еще одну SSRF, позволяющая аутентифицированному пользователю обращаться к произвольным внутренним и внешним адресам через /video/:/transcode/universal. Например, атакующие могут вынудить сервер скачать заранее подготовленный файл с вредоносным ELF-пейлоадом. CVE-2026-96656 (8,6 балла по шкале CVSS) позволяет управлять именем и путем записываемого файла: злоумышленник может поместить вредоносную shared-библиотеку в выбранное место каталога Codecs, после чего Plex загрузит и выполнит ее. Хотя по отдельности проблемы получили от 5,3 до 8,6 балла по шкале CVSS, Мэйн оценивает всю цепочку уязвимостей на 9,8 балла. По словам исследователя, атака начинается с эксплуатации SSRF-багов и CVE-2026-96654, которые позволяют обратиться к внутренним API Plex и похитить административный токен владельца сервера. Затем злоумышленник может загрузить вредоносный ELF-файл, записать его в выбранную директорию и добиться выполнения кода с правами процесса Plex Media Server. Фактически это означает, что для полной компрометации доступного через интернет сервера хакеру не потребуются учетные данные. Практически сразу после публикации детальной информации о проблемах и PoC-эксплоита начались реальные атаки. Так, ИБ-исследователь под ником boredhackerblog сообщил, что развернул уязвимый Plex-ханипот и уже 17 октября зафиксировал успешную эксплуатацию Plex2Shell. Эту информацию вскоре подтвердили и эксперты из компании Censys. По данным исследователей, на взломанных серверах злоумышленники устанавливают майнер на базе XMRig, а также программу myawesomeproxy, работающую как обратный прокси. Кроме того, зараженные машины позволяют пропускать чужой трафик через домашние IP-адреса жертв, в том числе для доступа к корпоративным VPN и почте. Так как атаки носят массовый характер, 21 октября в Агентстве по кибербезопасности и защите инфраструктуры США (CISA) добавили уязвимости Plex2Shell в каталог активно эксплуатируемых и потребовали от федеральных ведомств устранить их до 23 октября текущего года. Тем временем разработчики Plex предупреждают, что все доступные из интернета инстансы Plex Media Server с версиями ниже 1.43.3.10861 следует считать потенциально скомпрометированными. Пользователям рекомендуют немедленно установить обновления и проверить систему на наличие подозрительных процессов и файлов. Кроме того, если удаленный доступ не используется, его советуют полностью отключить.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Другие новости


Рекомендуем

Комментарии (0)


Уважаемый посетитель нашего сайта!
Комментарии к данной записи отсутсвуют. Вы можете стать первым!