Баг в GoBalance позволял перехватывать .onion-адреса - «Новости»

  • 14:30, 13-окт-2026
  • Новости / Преимущества стилей / Отступы и поля / Изображения / Вёрстка / Видео уроки / Текст / Сайтостроение / Цвет / Самоучитель CSS
  • Anderson
  • 0

Специалисты из компании Searchlight Cyber обнаружили уязвимость в балансировщике нагрузки GoBalance, которая позволяет восстановить приватный ключ .onion-адреса на основе публичных данных и в итоге перенаправить посетителей на подконтрольный атакующему сайт. Эту уязвимость связывают с захватом адресов известного даркнет-форума Dread и нескольких подпольных торговых площадок.


GoBalance представляет собой написанную на Go версию балансировщика OnionBalance, которая входит в состав инструментария EndGame. Даркнет-сайты часто используют этот тулкит для распределения трафика между несколькими серверами и защиты от DDoS-атак.


Корень проблемы заключается в том, что каждый .onion-адрес криптографически связан с парой ключей Ed25519 — публичным и приватным. Публичный ключ лежит в основе самого адреса, а приватный требуется для подтверждения подлинности.


По словам исследователей, ошибка возникает при работе GoBalance с приватными ключами в формате Tor. Такие ключи хранятся в развернутом виде и занимают 64 байта: первая половина содержит секретный скаляр, а вторая используется при генерации криптографических подписей.


Однако из-за бага в коде GoBalance передает функции подписи только первые 32 байта ключа, отбрасывая вторую половину. В результате значение nonce, которое должно оставаться секретным, становится предсказуемым. Это позволяет атакующему восстановить секретный скаляр мастер-ключа, используя всего один публично доступный дескриптор — запись, которую .onion-сервис публикует в сети Tor, чтобы клиенты могли к нему подключиться.


Полученных данных оказывается достаточно, чтобы воссоздать подписи и перехватить управление чужим .onion-адресом. Поскольку речь идет о мастер-ключе, а не временном ключе подписи, злоумышленник может сохранять контроль над адресом неограниченное количество времени.


Специалисты подчеркивают, что в случае успешной атаки злоумышленник не получает доступа к серверам или базе данных жертвы, однако он получает возможность перенаправлять посетителей на поддельный сайт, перехватывать учетные данные и осуществлять MiTM-атаки.


Уязвимость затрагивает только те сайты, которые используют GoBalance с приватными ключами в развернутом 64-байтовом формате Tor. Если ключ хранится в стандартном 32-байтовом формате Ed25519, проблема не возникает.


Отдельно подчеркивается, что оригинальный OnionBalance и сам Tor не подвержены проблеме, так как баг возник именно после переписывания балансировщика на Go.


Причем, по данным специалистов, уязвимость GoBalance уже применяется в атаках. Так, в период с 5 по 7 октября 2026 года неизвестные злоумышленники захватили два .onion-адреса крупного даркнет-форума Dread и перенаправили посетителей на конкурирующую площадку Conclave.
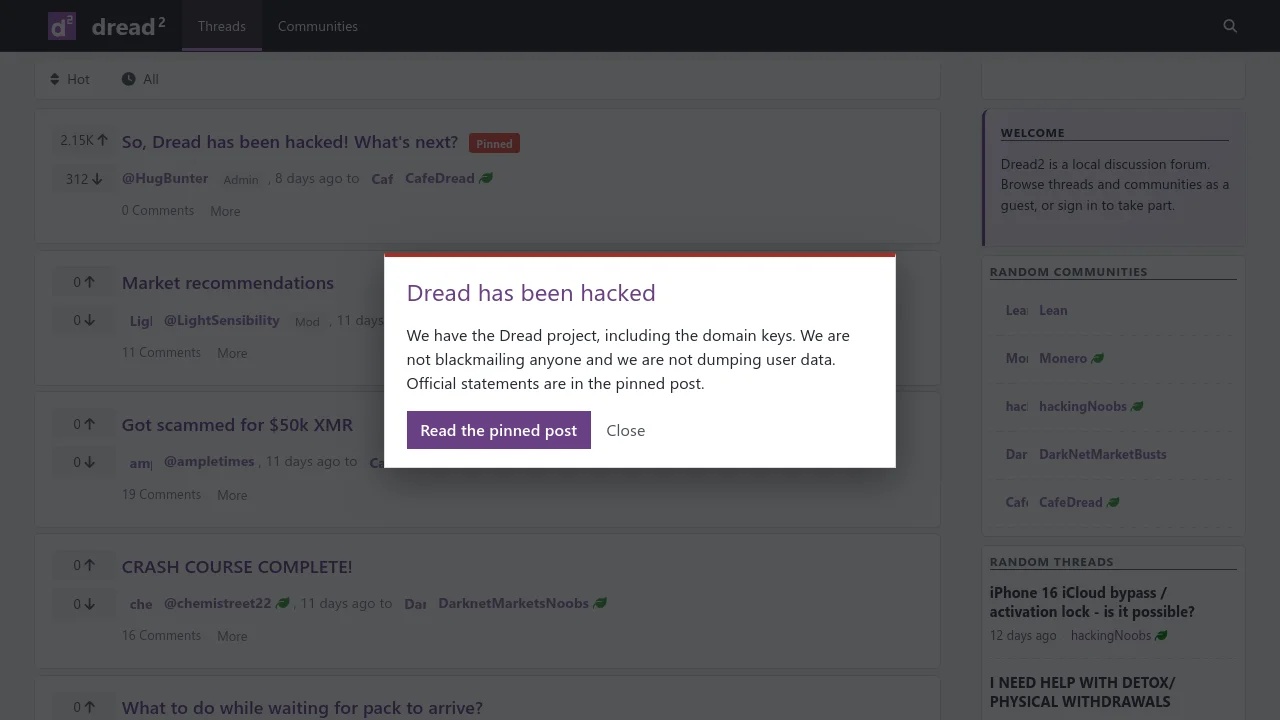


Изначально администраторы Dread сочли, что первый адрес был скомпрометирован по ошибке, так как один из них случайно включил приватный ключ в архив с обновлением GoBalance, что привело к утечке. Однако 7 октября атакующие захватили и резервный VIP-адрес форума, после чего администрация ресурса сообщила об эксплуатации 0-day-уязвимости в GoBalance.


Основатель Dread под ником HugBunter подчеркнул, что серверы форума не пострадали и никаких доказательств кражи БД не обнаружено. Тем не менее он отметил, что нельзя полностью исключать возможность перехвата трафика.


При этом, похоже, проблема затронула и другие даркнет-ресурсы. В частности, представители даркнет-маркетплейса Omega заявили, что были вынуждены отказаться от использования старого адреса из-за уязвимости в GoBalance.


На момент публикации отчета Searchlight Cyber уязвимости не был присвоен идентификатор CVE, и официального патча для нее также не было. При этом независимый исследователь уже опубликовал на GitHub и исправление, и работающий PoC-эксплоит.


Специалисты предупреждают, что простого обновления GoBalance в данном случае будет недостаточно: если уязвимый сервис уже публиковал дескриптор, его мастер-ключ мог быть раскрыт. Поэтому администраторам потенциально затронутых сайтов придется сгенерировать новые ключи и перейти на новые .onion-адреса.
Специалисты из компании Searchlight Cyber обнаружили уязвимость в балансировщике нагрузки GoBalance, которая позволяет восстановить приватный ключ .onion-адреса на основе публичных данных и в итоге перенаправить посетителей на подконтрольный атакующему сайт. Эту уязвимость связывают с захватом адресов известного даркнет-форума Dread и нескольких подпольных торговых площадок. GoBalance представляет собой написанную на Go версию балансировщика OnionBalance, которая входит в состав инструментария EndGame. Даркнет-сайты часто используют этот тулкит для распределения трафика между несколькими серверами и защиты от DDoS-атак. Корень проблемы заключается в том, что каждый .onion-адрес криптографически связан с парой ключей Ed25519 — публичным и приватным. Публичный ключ лежит в основе самого адреса, а приватный требуется для подтверждения подлинности. По словам исследователей, ошибка возникает при работе GoBalance с приватными ключами в формате Tor. Такие ключи хранятся в развернутом виде и занимают 64 байта: первая половина содержит секретный скаляр, а вторая используется при генерации криптографических подписей. Однако из-за бага в коде GoBalance передает функции подписи только первые 32 байта ключа, отбрасывая вторую половину. В результате значение nonce, которое должно оставаться секретным, становится предсказуемым. Это позволяет атакующему восстановить секретный скаляр мастер-ключа, используя всего один публично доступный дескриптор — запись, которую .onion-сервис публикует в сети Tor, чтобы клиенты могли к нему подключиться. Полученных данных оказывается достаточно, чтобы воссоздать подписи и перехватить управление чужим .onion-адресом. Поскольку речь идет о мастер-ключе, а не временном ключе подписи, злоумышленник может сохранять контроль над адресом неограниченное количество времени. Специалисты подчеркивают, что в случае успешной атаки злоумышленник не получает доступа к серверам или базе данных жертвы, однако он получает возможность перенаправлять посетителей на поддельный сайт, перехватывать учетные данные и осуществлять MiTM-атаки. Уязвимость затрагивает только те сайты, которые используют GoBalance с приватными ключами в развернутом 64-байтовом формате Tor. Если ключ хранится в стандартном 32-байтовом формате Ed25519, проблема не возникает. Отдельно подчеркивается, что оригинальный OnionBalance и сам Tor не подвержены проблеме, так как баг возник именно после переписывания балансировщика на Go. Причем, по данным специалистов, уязвимость GoBalance уже применяется в атаках. Так, в период с 5 по 7 октября 2026 года неизвестные злоумышленники захватили два .onion-адреса крупного даркнет-форума Dread и перенаправили посетителей на конкурирующую площадку Conclave. Изначально администраторы Dread сочли, что первый адрес был скомпрометирован по ошибке, так как один из них случайно включил приватный ключ в архив с обновлением GoBalance, что привело к утечке. Однако 7 октября атакующие захватили и резервный VIP-адрес форума, после чего администрация ресурса сообщила об эксплуатации 0-day-уязвимости в GoBalance. Основатель Dread под ником HugBunter подчеркнул, что серверы форума не пострадали и никаких доказательств кражи БД не обнаружено. Тем не менее он отметил, что нельзя полностью исключать возможность перехвата трафика. При этом, похоже, проблема затронула и другие даркнет-ресурсы. В частности, представители даркнет-маркетплейса Omega заявили, что были вынуждены отказаться от использования старого адреса из-за уязвимости в GoBalance. На момент публикации отчета Searchlight Cyber уязвимости не был присвоен идентификатор CVE, и официального патча для нее также не было. При этом независимый исследователь уже опубликовал на GitHub и исправление, и работающий PoC-эксплоит. Специалисты предупреждают, что простого обновления GoBalance в данном случае будет недостаточно: если уязвимый сервис уже публиковал дескриптор, его мастер-ключ мог быть раскрыт. Поэтому администраторам потенциально затронутых сайтов придется сгенерировать новые ключи и перейти на новые .onion-адреса.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Другие новости


Рекомендуем

Комментарии (0)


Уважаемый посетитель нашего сайта!
Комментарии к данной записи отсутсвуют. Вы можете стать первым!