Группировка Hive0117 атакует бухгалтеров с помощью FMVT RAT - «Новости»
- 14:30, 19-сен-2026
- Новости / Изображения / Преимущества стилей / Добавления стилей / Заработок / Отступы и поля / Вёрстка
- Moore
- 0
Специалисты F6 сообщили о возвращении финансово мотивированной группировки Hive0117, которая не проявляла активности несколько месяцев. С августа 2026 года злоумышленники снова атакуют бухгалтеров российских компаний, однако теперь используют новый троян — FMVT RAT.
В августе и сентябре исследователи зафиксировали несколько волн вредоносных рассылок, которые затронули более 100 российских организаций из сфер ретейла, строительства, логистики, промышленности, туризма, образования, медицины, ТЭК и других отраслей. При этом основными целями хакеров по-прежнему остаются финансовые подразделения компаний и бухгалтеры.
По оценке экспертов, только в период с 13 августа по 12 сентября хакеры провели более 100 успешных атак, а средний ущерб составил 10–12 млн рублей.
Схема атак при этом почти не изменилась: атакующие рассылают целям письма с темами вроде «Счет на оплату», «Акт сверки» и «Задолженность по оплате», прикладывая к ним архивы с исполняемыми файлами. Иногда для рассылки писем используются скомпрометированные почтовые аккаунты реальных организаций, а в одной из волн атак вредоносные архивы дополнительно защищали паролем.
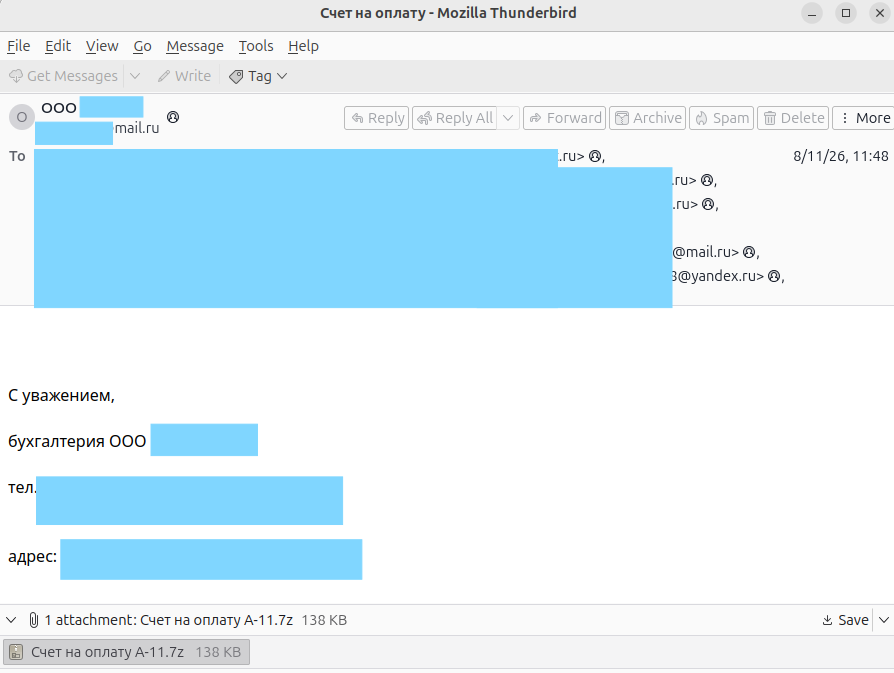
Именно сходство рассылок с предыдущими кампаниями группировки позволило исследователям связать новую активность с Hive0117. Кроме того, атрибуцию подтверждают некоторые особенности инфраструктуры злоумышленников: например, длина DGA-доменов FMVT RAT совпадает с длиной доменов, которые генерировала DarkWatchman, а часть управляющих серверов размещается у того же хостинг-провайдера.
Новый FMVT RAT ориентирован на кражу денег через системы дистанционного банковского обслуживания (ДБО). Троян собирает информацию о зараженной машине, а также способен выполнять команды своих операторов, скачивать дополнительные пейлоады и перехватывать содержимое буфера обмена. Кроме того, вредонос может управлять Chromium-браузерами через Chrome DevTools Protocol и внедрять jаvascript на нужные страницы, не прибегая к классическим инжектам в память браузера.
Еще одна важная функция малвари — поиск подключенных смарт-карт ридеров и проверка наличия вставленной карты. В корпоративной среде смарт-карты и криптографические токены часто используют для электронной подписи и подтверждения операций в системах ДБО, поэтому эта функция трояна прямо указывает на финансовые цели атакующих.
Отмечается, что в одной из изученных атак через FMVT RAT также загрузили LOBSHOT — RAT с поддержкой HVNC, который позволяет незаметно управлять отдельным виртуальным рабочим столом зараженной машины. Hive0117 уже применяла эту малварь в прошлых атаках.
При этом разработка FMVT RAT продолжается: за время наблюдений злоумышленники успели обновить троян с версии 1.8 до 1.9.
Напомним, что группировка Hive0117 активна как минимум с конца 2021 года и ранее использовала бесфайловый вредонос DarkWatchman. В феврале–апреле 2026 года хакеры разослали вредоносные письма сотрудникам более 3000 российских компаний. По данным исследователей, тогда успешными оказались около 400 атак, а ущерб составлял от 3 до 10 млн рублей.

Комментарии (0)