Троян MovieReaper маскируется под «Одиссею» на торрент-трекерах - «Новости»
- 14:30, 18-сен-2026
- Новости / Преимущества стилей / Изображения / Линии и рамки / Видео уроки / Добавления стилей / Отступы и поля / Самоучитель CSS
- Thorndike
- 0
Специалисты «Лаборатории Касперского» обнаружили ранее неизвестную модульную малварь MovieReaper, которая распространяется под видом популярных фильмов, включая «Одиссею». Вредоносная кампания активна как минимум с середины августа 2026 года и уже затронула несколько сотен пользователей и организаций в разных странах. Причем больше всего потенциальных жертв зафиксировано в России.
Исследователи объясняют, что атакующие скомпрометировали публичный архив торрент-файлов itorrents[.]org, которым пользуются разные трекеры. В результате при скачивании через magnet-ссылку пользователь может получить подмененный торрент, ведущий к вредоносному загрузчику. Подчеркивается, что на момент публикации отчета архив оставался скомпрометированным.
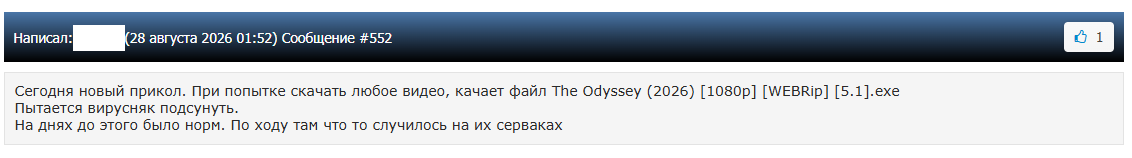
Как правило, малварь маскируется под популярные фильмы с помощью длинных имен файлов и иконок известных приложений, например VLC. Один из вариантов распространялся под именем the odyssey (2026) [1080p] [webrip] [5.1].exe, и специалисты подчеркивают, что длинное название помогает скрыть расширение .exe.
После запуска загрузчик проверяет окружение и пытается определить, работает ли он в песочнице. Дальнейшие стадии атаки выполняются преимущественно в памяти, чтобы снизить вероятность обнаружения. Затем MovieReaper загружает дополнительные модули, обходит контроль учетных записей пользователей Windows (UAC), закрепляется в системе и маскируется под C:ProgramDataMicrosoftWindowselemetrymsedge.exe.
Для получения адреса управляющего сервера второй стадии вредонос обращается к блокчейну Solana, и такой подход усложняет блокировку инфраструктуры атакующих: операторы малвари могут менять C2-адрес в блокчейне, не модифицируя сам вредонос.
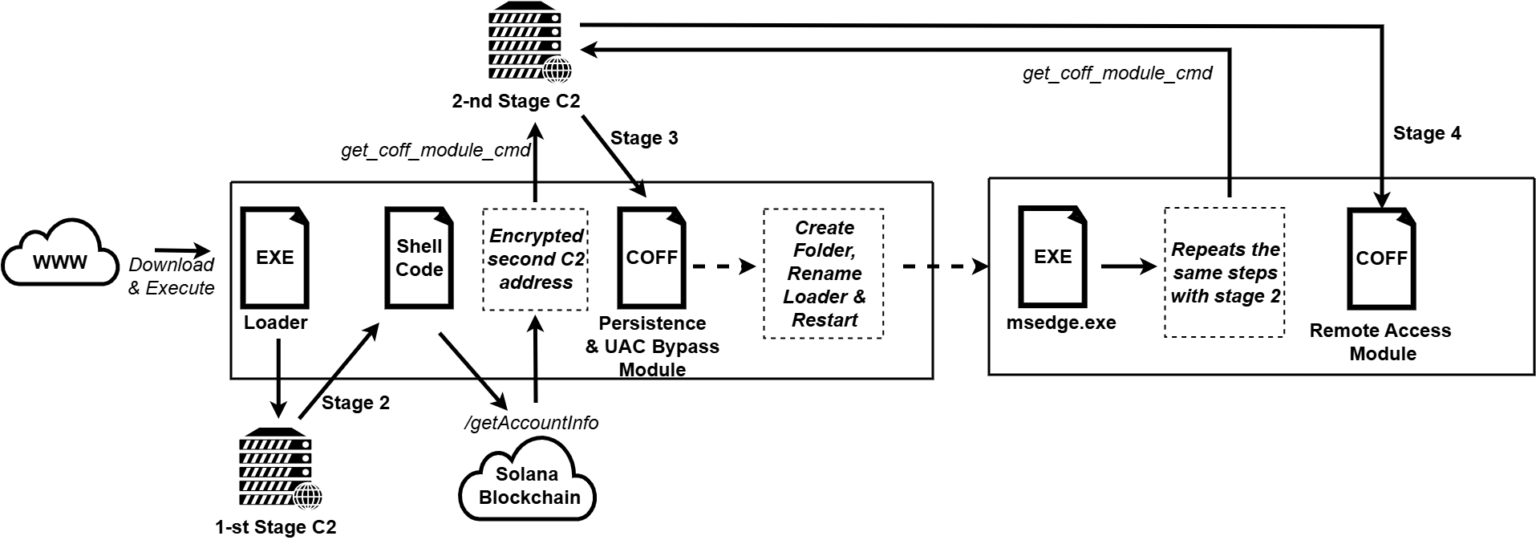
Финальный пейлоад представляет собой файловый менеджер, который поддерживает 21 команду. Он позволяет удаленно просматривать каталоги, читать, загружать, скачивать, копировать, перемещать и удалять файлы, изменять права доступа и извлекать превью изображений. Исследователи полагают, что по команде операторов могут загружаться и другие модули.
По данным телеметрии «Лаборатории Касперского», больше всего потенциальных жертв этой кампании находится в России. Также попытки заражений были обнаружены в Турции, Японии, Кении, Уганде, Колумбии, Испании, Нидерландах, Бельгии, Германии и других странах. Среди затронутых отраслей — ИТ, консалтинг, розничная торговля, транспорт и сельское хозяйство.
Эксперты отмечают, что активность тех же злоумышленников прослеживается как минимум до октября 2025 года.
«Особенность этой кампании — в сочетании распространенной приманки и сложной технической реализации. Маскируя вредоносное ПО под торренты с популярными фильмами, злоумышленники повышают вероятность того, что пользователи его скачают. После запуска зловред способен уклоняться от обнаружения, закрепляться в системе и предоставлять атакующим удаленный доступ к зараженному устройству. Пользователям следует с особой осторожностью относиться к файлам из неофициальных источников: даже внешне безобидный развлекательный контент может использоваться для взлома устройства», — комментирует Павел Черемушкин, старший эксперт по безопасности Kaspersky GReAT.

Комментарии (0)