Группировка ShinyHunters заявляет, что взломала ФБР и похитила данные всех сотрудников - «Новости»
- 14:30, 23-сен-2026
- Новости / Изображения / Отступы и поля / Линии и рамки / Преимущества стилей / Сайтостроение / Списки
- Харитина
- 0
Участники хак-группы ShinyHunters утверждают, что взломали системы ФБР через 0-day-уязвимость в Oracle PeopleSoft и похитили порядка 2–3 Тбайт данных. Среди украденной информации якобы были персональные и медицинские данные всех действующих и бывших сотрудников ведомства, а также соискателей.
По словам хакеров, атака произошла вечером 21 сентября 2026 года и осуществлялась через ранее неизвестную 0-day-уязвимость в Oracle PeopleSoft, которая позволяет удаленно выполнить произвольный код. После успешной эксплуатации этого бага в системах ФБР злоумышленники якобы продвинулись по инфраструктуре дальше и получили доступ к серверам бюро в AWS GovCloud. Также ShinyHunters заявляют о компрометации систем HR, MedLink, Criminal Justice и других внутренних сервисов.
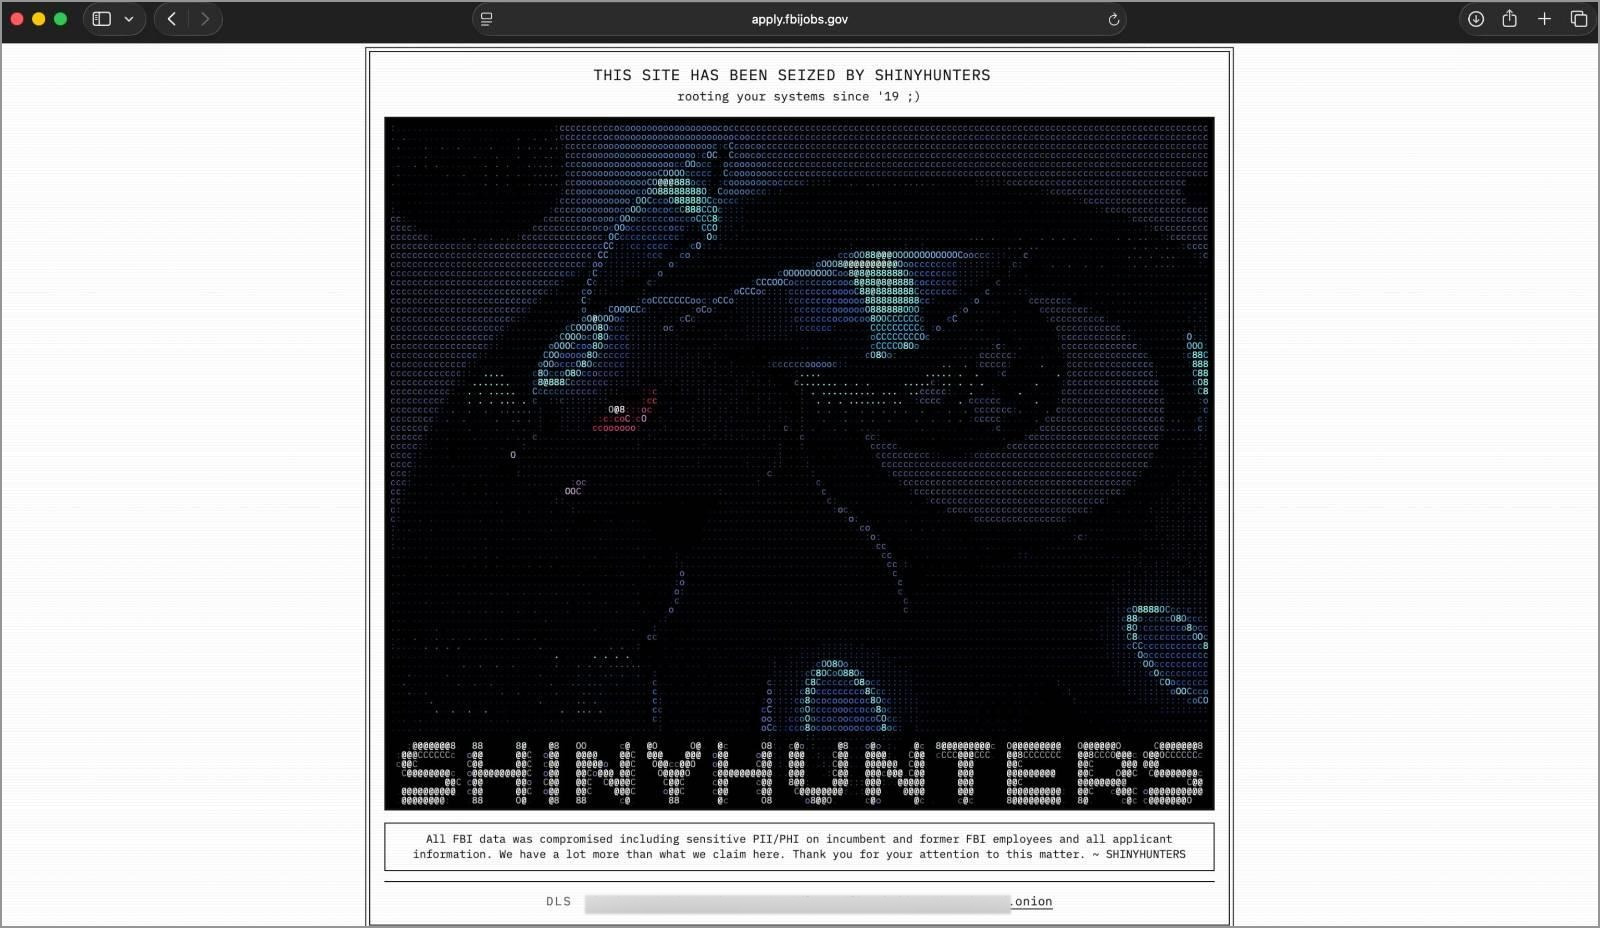
Одновременно с этим группировка дефейснула сайт FBI Jobs, разместив на нем сообщение «This site has been seized by ShinyHunters» — отсылку к специальным «заглушкам», которые правоохранительные органы часто используют после захвата сайтов хак-групп. В настоящее время ресурс недоступен и отображает сообщение о технических работах.
Участники группировки уже передали журналистам образцы якобы похищенных у ФБР данных. К примеру, журналисты издания 404 Media получили около 5000 записей с именами, домашними адресами, телефонами, датами рождения и в некоторых случаях с информацией о супругах сотрудников ФБР.
Представители издания пишут, что проверили часть этих записей через OSINT-сервисы: некоторые номера действительно принадлежали людям с указанными именами, а часть данных оказалась связана с сотрудниками Министерства юстиции США.
Журналисты BleepingComputer получили от злоумышленников еще два образца, один из которых якобы содержал данные директора ФБР Кэша Пателя (Kash Patel). Подлинность этих данных пока не подтверждена.
Представители ФБР уже подтвердили СМИ, что расследуют «несанкционированную активность, затронувшую сайт fbijobs.gov». Однако правоохранители не сообщили, действительно ли в ходе этой атаки произошла утечка данных.
Кроме того, пока нет независимых подтверждений существования новой 0-day-уязвимости в Oracle PeopleSoft и проникновения в AWS GovCloud. При этом в ShinyHunters утверждают, что уже применяют тот же эксплоит против других организаций, включая крупнейшие компании из списка Fortune 500.
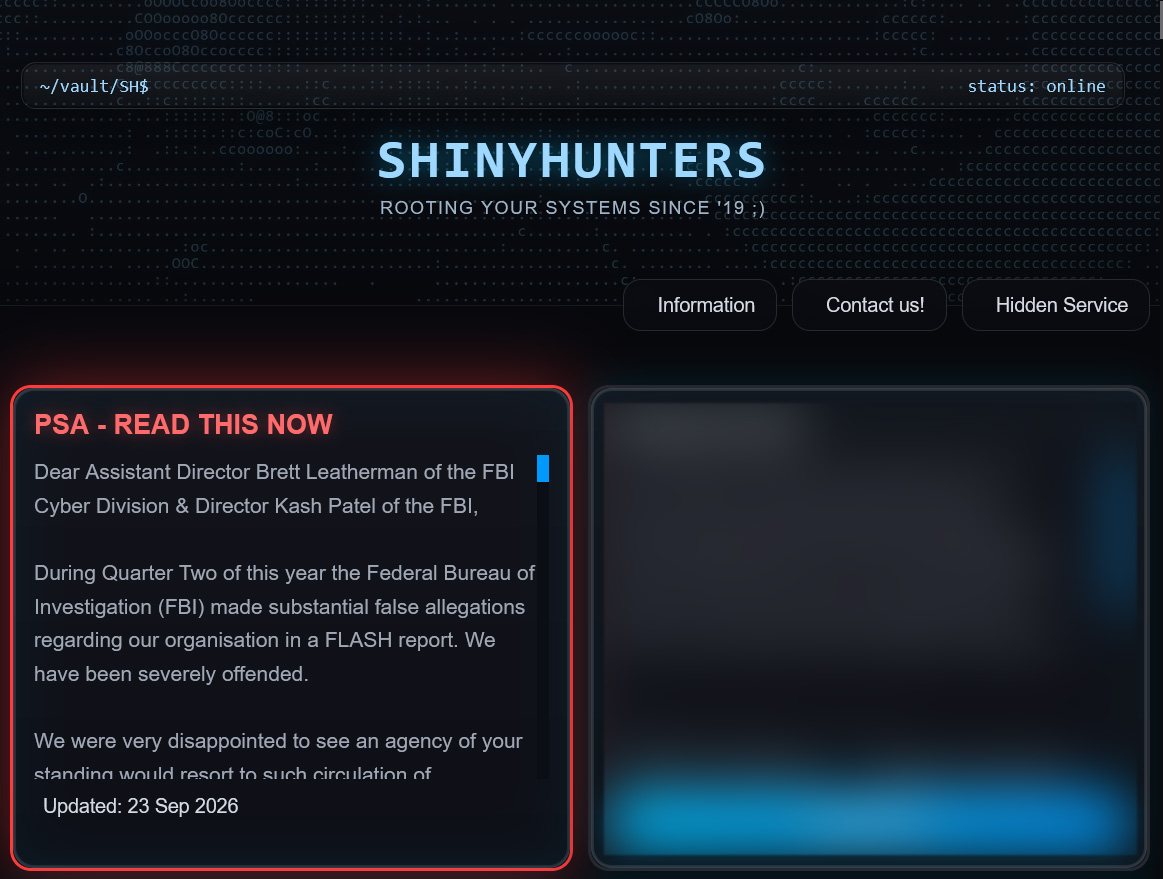
Интересно, что на этот раз группировка заявляет, что ее цель — не деньги. Хакеры говорят, что атака — это ответ на отчет ФБР от 15 мая 2026 года, в котором правоохранители обвиняли ShinyHunters в преувеличении масштабов своих атак, угрозах жертвам и их родственникам, сваттинге и других методах давления на пострадавших. Хакеры категорически отвергают эти обвинения и дают ФБР неделю на исправление или удаление этого отчета. При этом злоумышленники не уточнили, намерены ли они опубликовать похищенные данные, если ФБР не выполнит их требования.
Также в ShinyHunters отвергают утверждения ФБР о своей принадлежности к The Com (сокращение от The Community) — разрозненному сообществу хакеров и других киберпреступников, в основном состоящему из англоязычных подростков. The Com часто упоминается в отчетах правоохранительных органов и ИБ-исследователей, где его связывают с утечками данных, кражами криптовалюты и кибератаками.

Комментарии (0)