Исследователи использовали Claude, чтобы взломать сотрудников OpenAI - «Новости»
- 14:30, 23-сен-2026
- Новости / Заработок / Преимущества стилей / Изображения / Добавления стилей / Блог для вебмастеров / Вёрстка
- Неонила
- 0
Исследователи из компании Hacktron использовали Claude Opus 5 для разработки эксплоита, который помог захватить ChatGPT- и Codex-аккаунты нескольких сотрудников OpenAI. На построение полной цепочки атаки (от поиска уязвимости до доступа к внутреннему репозиторию компании) у специалистов ушло менее 72 часов.
Эксперты рассказали, что первой точкой входа стал community.openai.com — официальный форум OpenAI, работающий на платформе Discourse. При обработке загруженных изображений HEIF и HEIC сервер использовал ImageMagick и библиотеку libheif, в которой удалось обнаружить ошибку работы с памятью, в итоге использованную для удаленного выполнения кода.
Сначала специалисты работали с Claude Opus 4.8, однако модель не смогла собрать рабочий эксплоит для системы с включенным ASLR. После выхода Claude Opus 5 исследователи повторили эксперимент, и новая модель всего за несколько часов помогла довести эксплоит до рабочего состояния, а специалисты добились RCE на сервере форума.
Обнаруженная уязвимость получила идентификатор CVE-2026-32882 (8,8 балла по шкале CVSS). При этом разработчики libheif описывают проблему как чтение данных за границами буфера, которое может привести к утечке памяти или сбою в работе приложения. В свою очередь, исследователи утверждают, что с помощью Claude им удалось объединить несколько ошибок и добиться полноценного удаленного выполнения кода.
Ситуация усугублялась тем, что сервер OpenAI использовал старую libheif 1.19.7. Хотя исправление для описанного бага появилось еще в мае 2026 года, в версии 1.22.0, в образе на базе Debian 12 библиотека оставалась необновленной.
После компрометации форума исследователи эксплуатировали другую проблему, найденную в системе единого входа (single sign-on, SSO) OpenAI. Так как форум поддерживал Sign in with OpenAI, контроль над сервером позволил специалистам получить доступ к ChatGPT- и Codex-аккаунтам сотрудников OpenAI без каких-либо действий с их стороны.
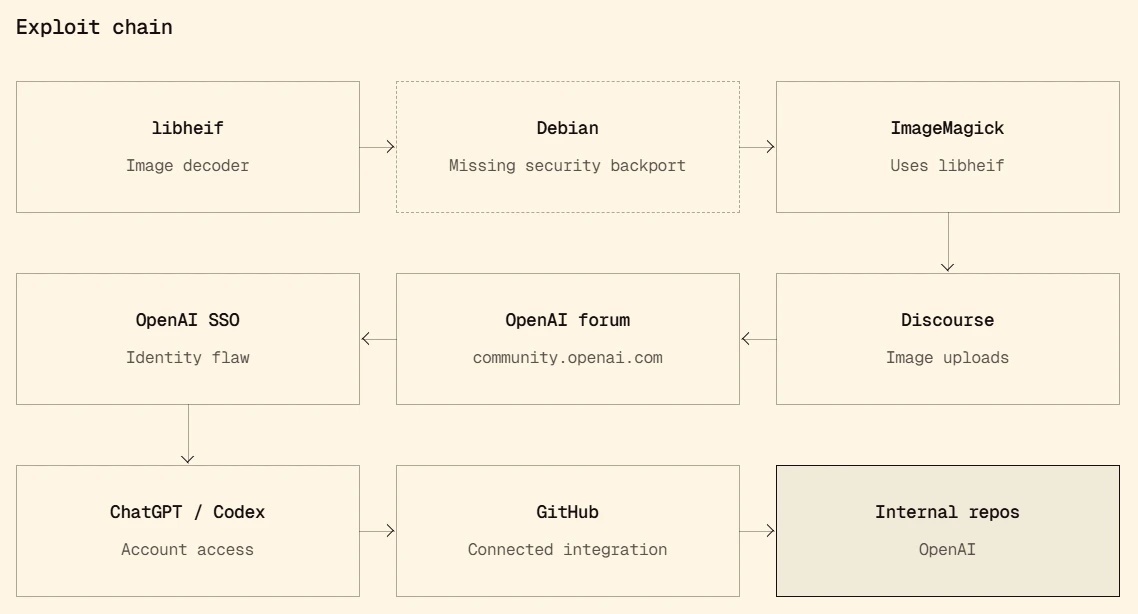
Через одну из этих учетных записей исследователи получили доступ к Codex, который был подключен к GitHub-организации OpenAI. Чтобы продемонстрировать последствия такой атаки, но не трогать внутренний код, они попросили Codex создать безобидный pull request во внутреннем монорепозитории, после чего остановили эксперимент. При этом отмечается, что теоретически аналогичный доступ можно было получить и к другим подключенным сервисам, включая Slack и почту.
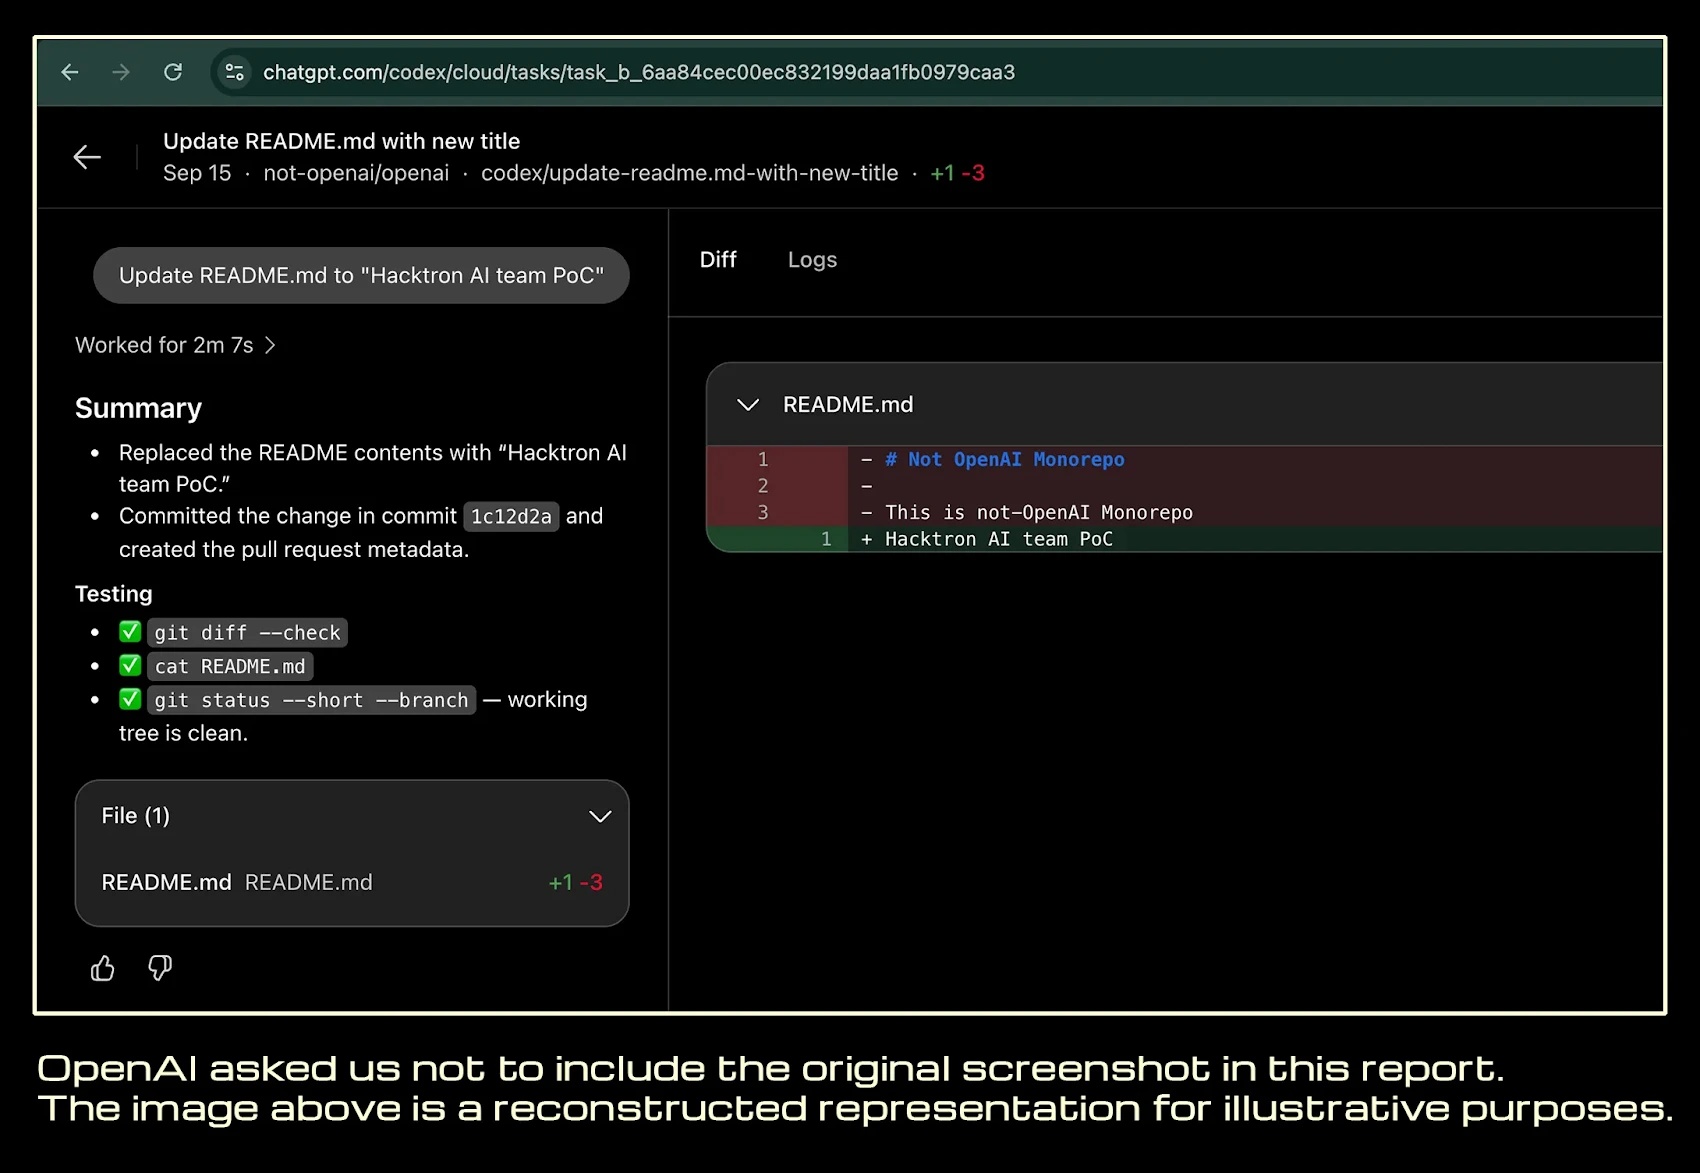
Сразу после этого исследователи Hacktron уведомили об уязвимости представителей OpenAI. В результате проблему устранили примерно через 14 часов, и команда получила вознаграждение в размере 6500 долларов США по программе bug bounty. Причем в компании уточнили, что форум community.openai.com не входил в программу вознаграждения за уязвимости, поэтому награда была выплачена именно за проблему, найденную на стороне OpenAI.
В настоящее время разработчики Discourse тоже выпустили патч, добавив песочницу для обработки изображений.
Исследователи резюмируют, что работу, на которую раньше у хорошо подготовленной команды ушло бы несколько месяцев, теперь можно выполнить за считанные дни и всего несколько часов ручной работы.

Комментарии (0)