Android-троян RedWing скомпрометировал более 10 000 устройств в России - «Новости»

  • 14:30, 28-сен-2026
  • Новости / Изображения / Преимущества стилей / Видео уроки / Самоучитель CSS / Заработок / Списки / Формы
  • Cook
  • 0

Специалисты компании F6 изучили Android-троян RedWing, который с лета 2026 года активно распространяется среди российских пользователей. Малварь маскируется под легитимные приложения и видеофайлы, а после заражения позволяет своим операторам практически полностью контролировать смартфон жертвы. По оценке специалистов, с июля по середину сентября количество скомпрометированных RedWing устройств превысило 10 000.


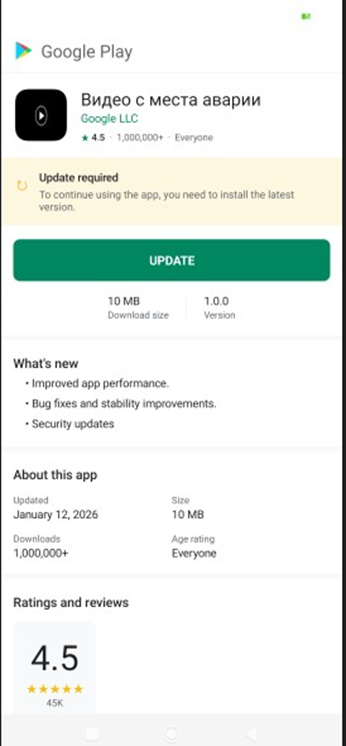
По информации исследователей, RedWing появился как минимум в начале 2026 года и распространяется через Telegram по модели MaaS (Malware-as-a-Service, «малварь-как-услуга»). При этом первую кампанию, направленную против российских пользователей, специалисты заметили минувшим летом: тогда вредонос выдавали за приложение RadarTrevog для оповещения о воздушных атаках. Позже был обнаружен и другой вариант распространения — вредонос маскировался под видео (один из изученных образцов назывался «Видео с места аварии»).


Android-троян RedWing скомпрометировал более 10 000 устройств в России - «Новости»


После запуска вредоносное приложение отображает фейковую страницу Google Play и предлагает пользователю установить «обновление», тогда как на самом деле из встроенных компонентов собирается APK с RedWing. Затем малварь убеждает пользователя включить службы специальных возможностей Android (Accessibility services), после чего получает фундамент для дальнейшего захвата устройства.


Исследователи обнаружили как минимум два варианта RedWing: RAT для удаленного управления и стилер для кражи информации. В опубликованном отчете специалисты детально разбирают именно RAT-возможности, а анализ стилера планируется опубликовать отдельно.


Как оказалось, RAT-версия RedWing содержит кейлоггер, перехватывает данные из буфера обмена, PIN-коды, пароли и графические ключи, а также может накладывать фишинговые оверлеи поверх настоящих банковских приложений. Получив код для разблокировки устройства, оператор малвари может позднее разбудить его, открыть форму для ввода пароля и автоматически разблокировать смартфон.


Кроме того, малварь способна транслировать экран, делать снимки и передавать видео с камер устройства, записывать звук с микрофона, перехватывать SMS, инициировать звонки и включать переадресацию.


Также зараженный смартфон можно превратить в прокси-сервер, а встроенный в приложение DDoS-движок поддерживает возможность проведения атак в режимах HTTP-flood, POST-flood и Slowloris.


Отдельное внимание авторы RedWing уделили и самозащите. Получив Accessibility-права, троян может самостоятельно выдавать себе дополнительные разрешения и даже пытаться отключить Google Play Protect на зараженном устройстве. Также вредонос мешает пользователю открыть настройки, файловые менеджеры и антивирусы, блокирует попытки удаления и способен закрывать меню выключения или перезагрузки устройства.


Для закрепления на устройстве RedWing использует и другие приемы. Например, троян постоянно проигрывает беззвучный аудиотрек, чтобы Android не завершал приложение в фоновом режиме, скрывается из списка недавних программ и может планировать собственный перезапуск на 3:15 утра.

Специалисты компании F6 изучили Android-троян RedWing, который с лета 2026 года активно распространяется среди российских пользователей. Малварь маскируется под легитимные приложения и видеофайлы, а после заражения позволяет своим операторам практически полностью контролировать смартфон жертвы. По оценке специалистов, с июля по середину сентября количество скомпрометированных RedWing устройств превысило 10 000. По информации исследователей, RedWing появился как минимум в начале 2026 года и распространяется через Telegram по модели MaaS (Malware-as-a-Service, «малварь-как-услуга»). При этом первую кампанию, направленную против российских пользователей, специалисты заметили минувшим летом: тогда вредонос выдавали за приложение RadarTrevog для оповещения о воздушных атаках. Позже был обнаружен и другой вариант распространения — вредонос маскировался под видео (один из изученных образцов назывался «Видео с места аварии»). После запуска вредоносное приложение отображает фейковую страницу Google Play и предлагает пользователю установить «обновление», тогда как на самом деле из встроенных компонентов собирается APK с RedWing. Затем малварь убеждает пользователя включить службы специальных возможностей Android (Accessibility services), после чего получает фундамент для дальнейшего захвата устройства. Исследователи обнаружили как минимум два варианта RedWing: RAT для удаленного управления и стилер для кражи информации. В опубликованном отчете специалисты детально разбирают именно RAT-возможности, а анализ стилера планируется опубликовать отдельно. Как оказалось, RAT-версия RedWing содержит кейлоггер, перехватывает данные из буфера обмена, PIN-коды, пароли и графические ключи, а также может накладывать фишинговые оверлеи поверх настоящих банковских приложений. Получив код для разблокировки устройства, оператор малвари может позднее разбудить его, открыть форму для ввода пароля и автоматически разблокировать смартфон. Кроме того, малварь способна транслировать экран, делать снимки и передавать видео с камер устройства, записывать звук с микрофона, перехватывать SMS, инициировать звонки и включать переадресацию. Также зараженный смартфон можно превратить в прокси-сервер, а встроенный в приложение DDoS-движок поддерживает возможность проведения атак в режимах HTTP-flood, POST-flood и Slowloris. Отдельное внимание авторы RedWing уделили и самозащите. Получив Accessibility-права, троян может самостоятельно выдавать себе дополнительные разрешения и даже пытаться отключить Google Play Protect на зараженном устройстве. Также вредонос мешает пользователю открыть настройки, файловые менеджеры и антивирусы, блокирует попытки удаления и способен закрывать меню выключения или перезагрузки устройства. Для закрепления на устройстве RedWing использует и другие приемы. Например, троян постоянно проигрывает беззвучный аудиотрек, чтобы Android не завершал приложение в фоновом режиме, скрывается из списка недавних программ и может планировать собственный перезапуск на 3:15 утра.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Другие новости


Рекомендуем

Комментарии (0)


Уважаемый посетитель нашего сайта!
Комментарии к данной записи отсутсвуют. Вы можете стать первым!