Официальное расширение Claude Code на маркетплейсе Cursor подменили версией с бэкдором - «Новости»
- 14:30, 02-ноя-2026
- Новости / Изображения / Вёрстка / Преимущества стилей / Самоучитель CSS / Добавления стилей / Текст / Заработок
- Харитина
- 0
Через маркетплейс расширений для Cursor на протяжении почти 12 часов распространялась вредоносная версия официального расширения Anthropic Claude Code. Малварь пыталась развернуть SSH-бэкдор в Windows, macOS и Linux, и вредоносную версию успели установить примерно 5000 пользователей.
Инцидент произошел в конце прошлой недели, 29 октября 2026 года, и исходно сообщалось, что вредоносная версия расширения 2.1.313 была доступна через Cursor Marketplace примерно с 12:27 до 23:35 по московскому времени. Позже специалисты Cursor уточнили, что проблема затрагивала не только версию 2.1.313: в случае Windows и macOS скомпрометированной также оказалась и версия 2.1.312.
При этом атака не затронула Open VSX, официальный Microsoft Visual Studio Marketplace и npm-пакет Claude Code.
Представители Anthropic уже заявили, что расследуют произошедшее совместно со специалистами Cursor. При этом подчеркивается, что системы Anthropic и компьютеры ее сотрудников не были скомпрометированы. То есть пока остается неясным, каким образом злоумышленники получили возможность опубликовать вредоносное расширение под легитимным ID anthropic.claude-code на маркетплейсе Cursor.
Исследователи из OpenSourceMalware пишут, что обнаружили в начале файла extension.js вредоносный загрузчик из 66 строк, после которого следовал оригинальный код расширения.
Малварь запускалась автоматически при загрузке расширения и не требовала никаких действий со стороны пользователя. На зараженной машине вредонос собирал такую информацию, как имя пользователя и хоста, версию ОС, данные об архитектуре, Git-email, публичный IP-адрес, а также пути к домашней и рабочей директориям. Отдельно вредонос проверял названия переменных окружения и искал среди них, содержащие KEY, TOKEN, SECRET, PASS, AWS или GCP. Хотя сами значения переменных злоумышленникам не передавались, по их названиям можно было понять, какие облачные секреты, API-ключи и другие учетные данные могут храниться на зараженной машине, и выбрать цели для дальнейших атак.
Кроме того, вредонос добавлял в authorized_keys SSH-ключ злоумышленников с меткой svc-telemetry. После этого он пытался запустить локальный SSH-сервис и установить обратный туннель к серверу 134.209.82[.]225. Если соединение не удавалось, малварь повторяла попытку примерно раз в минуту.
Для закрепления в системе атакующие применяли LaunchAgent в macOS, планировщик задач или скрипт автозапуска в Windows, а также другие легитимные механизмы.
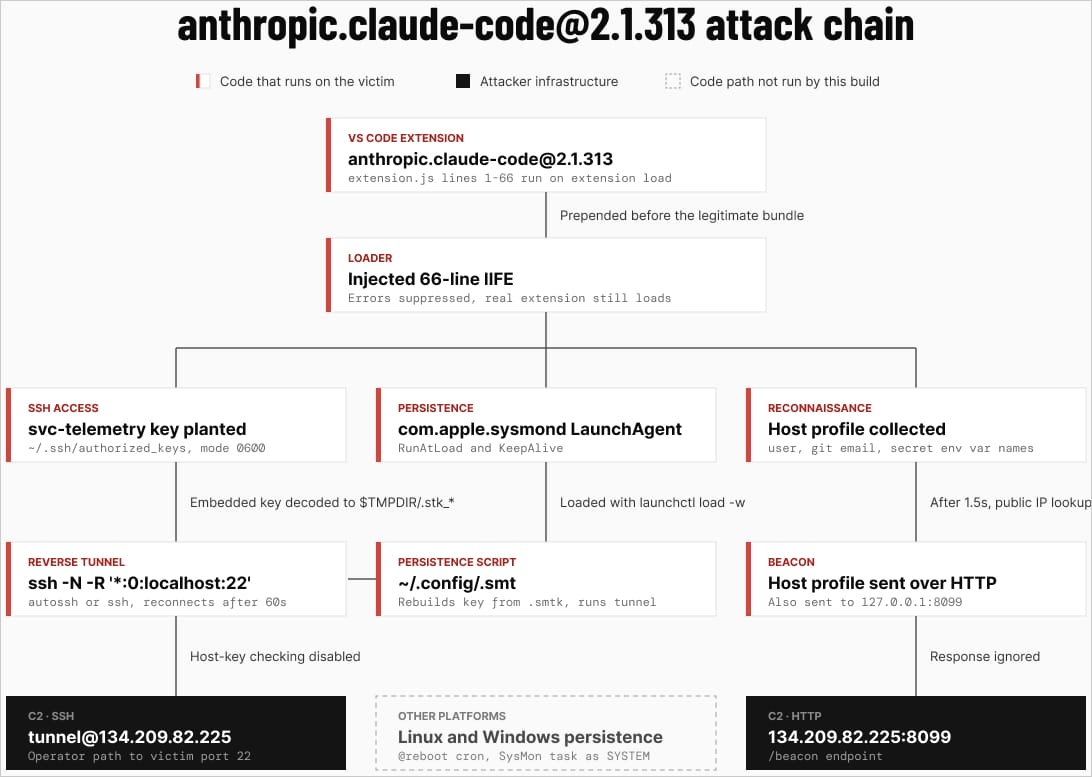
При этом исследователи отмечают, что код малвари содержал ошибки. Например, в Windows и macOS вредонос не мог самостоятельно включить SSH-сервис без прав администратора, поэтому на большинстве машин создать работающий туннель ему, вероятнее всего, не удалось. Однако даже в этом случае расширение успевало добавить ключ злоумышленников в ~/.ssh/authorized_keys, зарепиться в системе и отправить собранные данные своим операторам.
После обнаружения атаки специалисты Cursor удалили скомпрометированные версии Claude Code, а затем временно отключили маркетплейс расширений полностью. За время простоя аналитики проверили остальные пакеты, сменили ключи доступа к инфраструктуре маркетплейса и подчеркивают, что не обнаружили признаков компрометации других расширений.
Кроме того, сотрудники Cursor связались с хостинг-провайдером, на мощностях которого располагался уже упомянутый сервер злоумышленников 134.209.82[.]225. В итоге сервер отключили, поэтому зараженные машины потеряли возможность отправлять на него собранные в системах жертв данные и устанавливать обратные SSH-туннели.
Пользователям, которые установили или автоматически обновили Claude Code из Cursor Marketplace в указанный период, рекомендуют считать свои системы потенциально скомпрометированными.
В таком случае простого обновления расширения будет недостаточно: необходимо проверить наличие ключа svc-telemetry, изолировать пострадавший хост, сменить доступные для него секреты и отозвать все активные сессии. В наиболее серьезных случаях рекомендуется полностью восстановить окружение из чистой резервной копии.


Комментарии (0)