Новая хак-группа Arra Ghouls атакует российские организации - «Новости»
- 14:30, 13-ноя-2026
- Новости / Изображения / Отступы и поля / Текст / Самоучитель CSS / Вёрстка
- Вадим
- 0
Эксперты «Лаборатории Касперского» опубликовали исследование атак группировки Arra Ghouls, которую специалисты F6 отслеживают под названием Mimbrob. Если раньше эти хакеры в основном атаковали частных пользователей с помощью стилеров и банковских троянов, с апреля 2026 года они переключились на организации в России и Беларуси.
По данным специалистов, от активности Arra Ghouls пострадали уже 18 организаций из телекоммуникационного, промышленного, ИТ- и финансового секторов, а также сферы оптовой торговли.
Одним из основных векторов заражения являются фишинговые письма, которые рассылают с доменов, похожих на адреса реальных организаций. Темы таких рассылок обычно связаны с судебными разбирательствами, проверками и другими рабочими вопросами, а к письмам злоумышленники прикладывают вредоносные RAR-архивы.
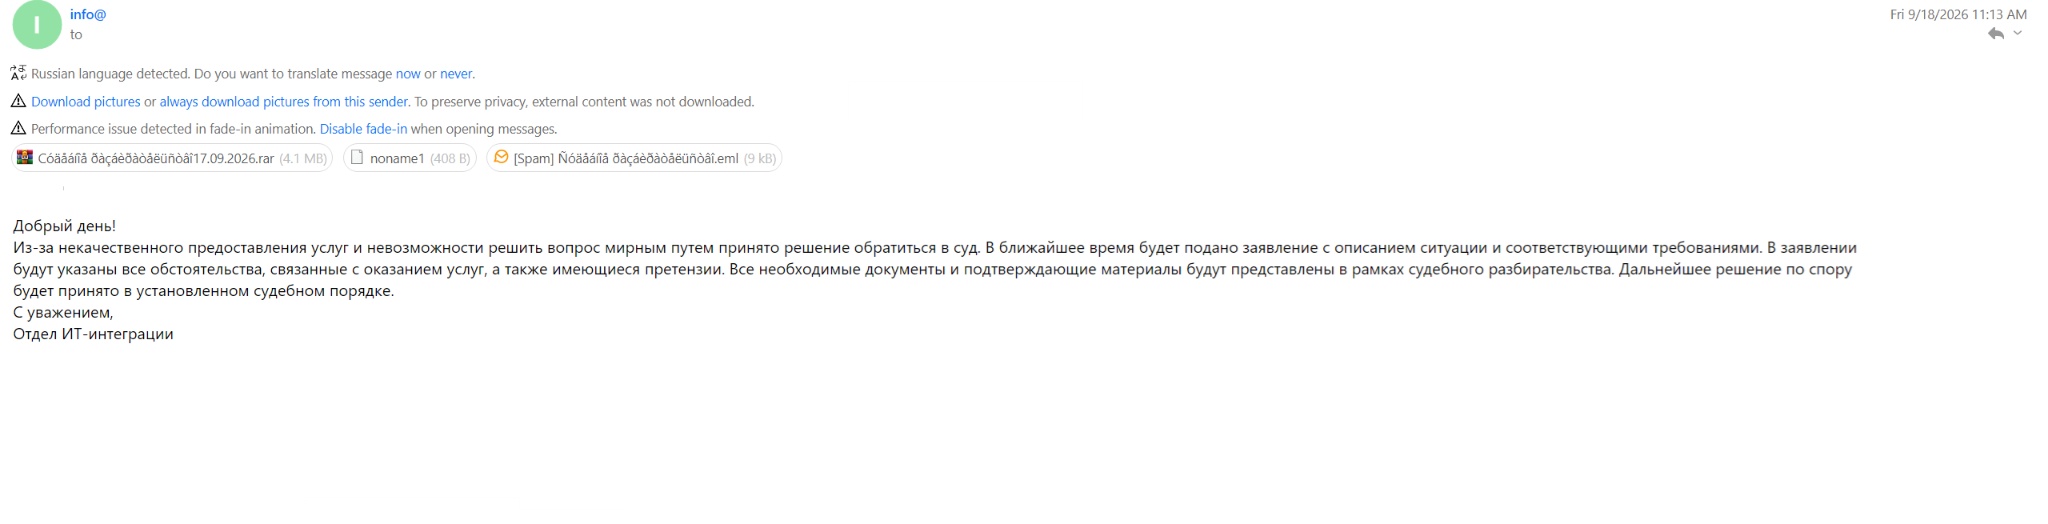
Внутри такого архива может содержаться легитимный исполняемый файл Chromium, и в том же каталоге находится вредоносная DLL. Когда жертва запускает приложение, библиотека загружается в его процесс, после чего активируется цепочка заражения.
В других атаках группировка использует фишинговые сайты, где пользователям предлагается скачать MSI-файл DronnerInstaller, в который упакованы приложение-приманка на Flutter и тот же самый DLL-дроппер.
После запуска дроппер закрепляется в системе через запланированную задачу и связывается со своей управляющей инфраструктурой. В качестве основной полезной нагрузки атакующие чаще всего используют Arra RAT — модульный троян удаленного доступа, написанный на Go. Он способен выполнять команды через cmd.exe, загружать файлы на зараженную машину, похищать данные, а также организовывать TCP-туннели.
При этом в отчете отмечается, что Arra RAT быстро развивается. Так, первая версия малвари, которую специалисты обнаружили в начале апреля 2026 года, поддерживала лишь базовый обмен данными с управляющим сервером и простой набор команд. Но уже к маю-июню вредонос мог передавать файлы, воровать данные и туннелировать трафик.
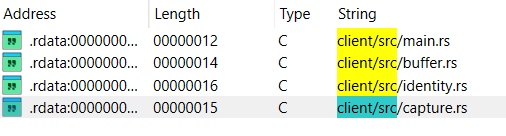
Причем собственным RAT арсенал Arra Ghouls не ограничивается: также исследователи обнаружили в инфраструктуре группы агента фреймворка Havoc, агентов семейства RootRat, реверс-шелл из Metasploit и Chisel для туннелирования трафика. Там же был замечен написанный на Rust кейлоггер, который перехватывает нажатия клавиш и содержимое буфера обмена в зараженной системе.
Исследователи отмечают, что пример Arra Ghouls показывает, насколько быстро новые игроки могут наращивать технические возможности и переходить от массовой кражи данных к атакам на организации.
Комментарии (0)