На долю интерфейса Thunderbolt выпало немало хакерских атак, поскольку он позволяет получить прямой доступ к памяти. Специалист в области информационной безопасности недавно продемонстрировал новый вид атаки, от которой нельзя защититься программным обновлением. Доступ к данным на ПК можно получить за пять минут, оставшись наедине с ноутбуком жертвы.
Информация сайта - «scanpin.ru»
Бьорн Руйтенберг (Bjorn Ruytenberg) из Технического университета Эйндховена в Нидерландах в конце прошлой недели продемонстрировал новую уязвимость в системе защиты информации всех персональных компьютеров с интерфейсом Thunderbolt, выпущенных до 2019 года и лишённых механизма Kernel Direct Memory Access Protection. Последний не успел получить широкого распространения, а потому даже достаточно «свежие» экземпляры ноутбуков с интерфейсом Thunderbolt могут быть подвержены атаке нового типа.
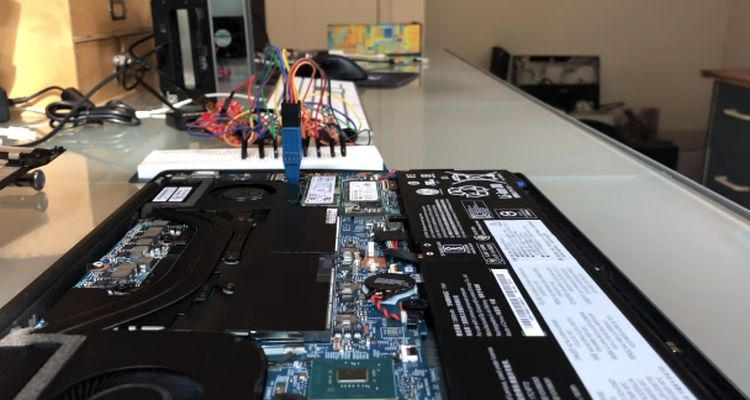
Подчеркнём, что злоумышленнику придётся получить физический доступ к ноутбуку жертвы, и даже проникнуть внутрь корпуса для подключения программатора к специальному разъёму материнской платы. Заблокированное паролем устройство при этом остаётся включённым, и главная задача хакера заключается в обходе процедуры ввода пароля при входе в Windows или MacOS. Она решается путём обновления микрокода контроллера Thunderbolt через тот самый разъём на материнской плате. В загружаемых настройках контроллера просто отключаются функции, связанные с информационной безопасностью. После этого злоумышленник подключает к порту Thunderbolt ноутбука специальное устройство, загружающее в память атакуемого ПК зловредную программу, обходящую проверку пароля при входе в Windows. Войдя в операционную систему, хакер может получить доступ к любым данным на ноутбуке жертвы.
Стоимость оборудования, необходимого для реализации подобных атак, не превышает нескольких сотен долларов, но в совокупности оно занимает достаточно много места. Злоумышленник с более крупным бюджетом, по словам автора доклада, сможет разместить все необходимые компоненты в компактном устройстве стоимостью не более $10 000. Спецслужбы, например, вполне могут себе это позволить.
Если на ноутбуке жертвы настройки порта Thunderbolt в BIOS позволяют подключать доверенные устройства, то задача атакующего несколько упрощается. Разбирать корпус ноутбука и заниматься перепрошивкой контроллера уже не потребуется, но нужно будет то самое пользовательское доверенное устройство, подключавшееся ранее к порту Thunderbolt конкретного компьютера. Хакер может скопировать с этого устройства 64-разрядный код доступа, и перенести его на своё устройство, используемое для атаки.
Реализовать защиту от атаки данного типа на программном уровне нельзя, по мнению Руйтенберга, если только системой не поддерживается Kernel DMA Protection. Пользователям рекомендуется включать шифрование данных на жёстком диске, ограничивать физический доступ к компьютеру посторонних лиц, а в крайнем случае — отключать порт Thunderbolt в BIOS. Возможно, защита будет реализована в контроллерах Thunderbolt следующих поколений, а пока бороться с уязвимостью можно только перечисленными способами.
На долю интерфейса Thunderbolt выпало немало хакерских атак, поскольку он позволяет получить прямой доступ к памяти. Специалист в области информационной безопасности недавно продемонстрировал новый вид атаки, от которой нельзя защититься программным обновлением. Доступ к данным на ПК можно получить за пять минут, оставшись наедине с ноутбуком жертвы. Информация сайта - «scanpin.ru» Бьорн Руйтенберг (Bjorn Ruytenberg) из Технического университета Эйндховена в Нидерландах в конце прошлой недели продемонстрировал новую уязвимость в системе защиты информации всех персональных компьютеров с интерфейсом Thunderbolt, выпущенных до 2019 года и лишённых механизма Kernel Direct Memory Access Protection. Последний не успел получить широкого распространения, а потому даже достаточно «свежие» экземпляры ноутбуков с интерфейсом Thunderbolt могут быть подвержены атаке нового типа. Подчеркнём, что злоумышленнику придётся получить физический доступ к ноутбуку жертвы, и даже проникнуть внутрь корпуса для подключения программатора к специальному разъёму материнской платы. Заблокированное паролем устройство при этом остаётся включённым, и главная задача хакера заключается в обходе процедуры ввода пароля при входе в Windows или MacOS. Она решается путём обновления микрокода контроллера Thunderbolt через тот самый разъём на материнской плате. В загружаемых настройках контроллера просто отключаются функции, связанные с информационной безопасностью. После этого злоумышленник подключает к порту Thunderbolt ноутбука специальное устройство, загружающее в память атакуемого ПК зловредную программу, обходящую проверку пароля при входе в Windows. Войдя в операционную систему, хакер может получить доступ к любым данным на ноутбуке жертвы. Стоимость оборудования, необходимого для реализации подобных атак, не превышает нескольких сотен долларов, но в совокупности оно занимает достаточно много места. Злоумышленник с более крупным бюджетом, по словам автора доклада, сможет разместить все необходимые компоненты в компактном устройстве стоимостью не более $10 000. Спецслужбы, например, вполне могут себе это позволить. Если на ноутбуке жертвы настройки порта Thunderbolt в BIOS позволяют подключать доверенные устройства, то задача атакующего несколько упрощается. Разбирать корпус ноутбука и заниматься перепрошивкой контроллера уже не потребуется, но нужно будет то самое пользовательское доверенное устройство, подключавшееся ранее к порту Thunderbolt конкретного компьютера. Хакер может скопировать с этого устройства 64-разрядный код доступа, и перенести его на своё устройство, используемое для атаки. Реализовать защиту от атаки данного типа на программном уровне нельзя, по мнению Руйтенберга, если только системой не поддерживается Kernel DMA Protection. Пользователям рекомендуется включать шифрование данных на жёстком диске, ограничивать физический доступ к компьютеру посторонних лиц, а в крайнем случае — отключать порт Thunderbolt в BIOS. Возможно, защита будет реализована в контроллерах Thunderbolt следующих поколений, а пока бороться с уязвимостью можно только перечисленными способами.
Новости / Преимущества стилей / Изображения / Заработок / Отступы и поля / Текст / Линии и рамки / Видео уроки / Вёрстка / Списки / Самоучитель CSS / Добавления стилей
Новости / Добавления стилей / Преимущества стилей / Вёрстка / Изображения / Отступы и поля / Интернет и связь / Блог для вебмастеров / Сайтостроение / Текст / Заработок / Видео уроки
Портативный компьютер Flipper One привлёк более $11,7 млн на Kickstarter всего за первые 24 часа. При этом первоначальная цель разработчиков из компании Flipper Devices...
Новые экспортные ограничения, введённые Вашингтоном в отношении доступа китайских компания к зарубежным центрам обработки данных, затруднят разработку новой модели...
OpenAI рассказала о прогрессе в использовании своих моделей искусственного интеллекта при разработке процессоров. ИИ помогает создавать новые схемы и изыскивать новые...
Гендиректор Microsoft Сатья Наделла (Satya Nadella) объяснил, почему в октябре предложил 60 тыс. сотрудников компенсационные пакеты при увольнении, то есть фактически...
Портативный компьютер Flipper One привлёк более $11,7 млн на Kickstarter всего за первые 24 часа. При этом первоначальная цель разработчиков из компании Flipper Devices составляла около $300 тысяч....


Комментарии (0)