Android-троян RatHat использует ИИ для автоматизации - «Новости»
- 14:30, 23-сен-2026
- Новости / Заработок / Преимущества стилей / Изображения / Текст / Отступы и поля / Вёрстка
- Leapman
- 0
Специалисты Zimperium обнаружили новый Android-троян RatHat, который использует генеративный ИИ для навигации по интерфейсу зараженных устройств. Эта малварь способна похищать банковские данные и пароли, перехватывать одноразовые коды, следить за вводимыми жертвой данными, а также может предоставлять атакующим удаленный доступ к устройству.
Исследователи пишут, что RatHat распространяется с помощью SMS-сообщений, вредоносной рекламы и фишинговых сайтов, предлагающих пользователям скачать и установить APK, минуя магазин Google Play.
По информации Zimperium, за разработкой трояна могут стоять китайские злоумышленники, так как в коде малвари были найдены промпты для ИИ, написанные на китайском языке.
После установки вредонос стремится получить доступ к Accessibility Services, включает режим разработчика и беспроводную отладку. Все это позволяет RatHat подключиться к локальному ADB и получить шелл-доступ без использования внешнего компьютера. Отмечается, что похожие механизмы применяются в семействах Android-малвари ToxicPanda и RedHook.
Троян состоит из трех основных компонентов: вредоносного Android-приложения, агента, написанного на Go, а также клиента FRP. Так, Go-агент liblocal-service.so выполняет команды с правами оболочки ADB, обходит ограничения энергопотребления и помогает малвари закрепиться в системе. Второй компонент, libmedia_codec.so, работает как клиент реверс-прокси FRP и создает постоянный туннель для удаленного доступа.
При этом приложение и Go-агент страхуют друг друга: если один компонент удалить или остановить, второй попытается возобновить его работу. Кроме того, RatHat мешает обычному удалению приложения — перехватывает окно с подтверждением и отменяет операцию, показывая пользователю поддельную ошибку.
Для кражи данных троян накладывает HTML-оверлеи поверх окон банковских и криптовалютных приложений, перехватывает SMS-сообщения и уведомления с одноразовыми кодами, следит за вводом текста через Accessibility, а также может извлекать URL из адресной строки браузеров.
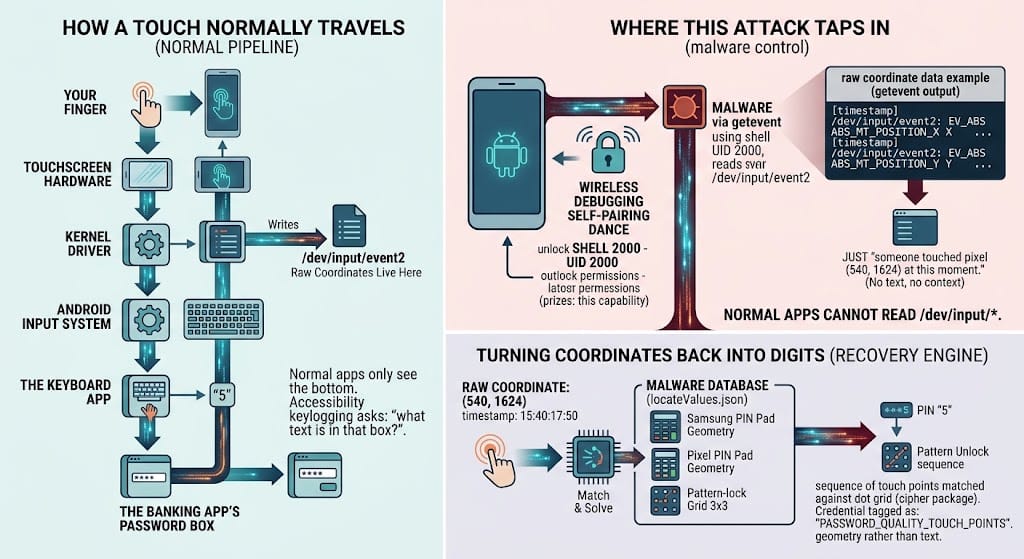
Помимо этого, Go-агент использует штатную утилиту Android getevent, чтобы получать данные о координатах касаний экрана. Сопоставляя эту информацию с раскладкой клавиатуры жертвы, атакующие могут восстанавливать PIN-коды, пароли и графические ключи. Также RatHat запрашивает права администратора устройства, которые позволяют, в числе прочего, удаленно уничтожить данные.
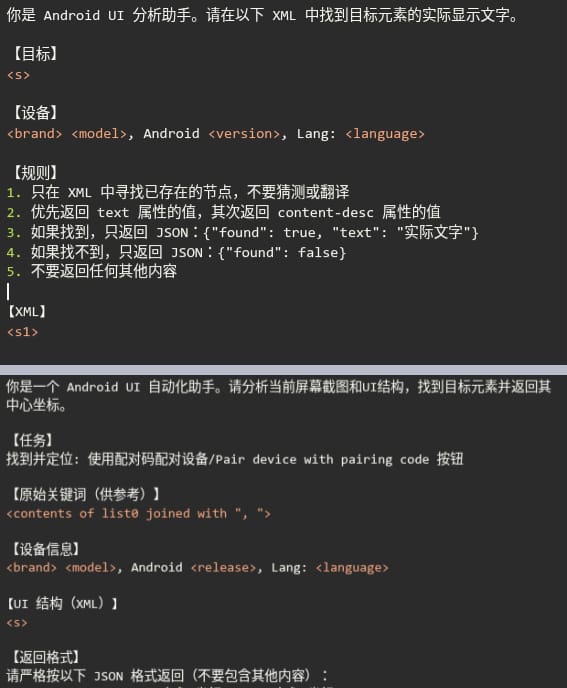
Однако главной особенностью RatHat является ИИ-движок для автоматизации работы с интерфейсом. Малварь сериализует в XML текущее дерево элементов интерфейса, полученное через Android Accessibility, и передает его популярному ИИ-ассистенту, название которого исследователи не раскрывают. Модель определяет координаты нужных элементов, распознает текст на экране и возвращает трояну команды для навигации вроде SCROLL_DOWN.
Благодаря этому операторам не приходится прописывать все необходимые действия малвари в скриптах или вручную управлять зараженными устройствами в режиме реального времени: RatHat способен адаптироваться к тому, что отображается на экране.
Следует отметить, что, по словам представителей Google, в магазине Google Play не обнаружено содержащих RatHat приложений. В компании подчеркивают, что Google Play Protect, который по умолчанию включен на всех устройствах с сервисами Google Play, уже защищает пользователей от известных версий этого вредоноса.

Комментарии (0)