Инструментом вымогателей стали групповые политики Active Directory - «Новости»
- 14:30, 28-сен-2026
- Новости / Преимущества стилей / Вёрстка / Самоучитель CSS
- Howard
- 0
Специалисты «Лаборатории Касперского» рассказали о необычной вымогательской атаке на производственное предприятие на Ближнем Востоке. Хакеры похитили данные, заблокировали компьютеры организации и потребовали выкуп, но при этом не шифровали файлы и не запускали малварь на Windows-машинах.
Сообщается, что инцидент произошел в апреле 2026 года, и эта вредоносная кампания получила название PAYLOAD.
Первоначальный доступ к инфраструктуре жертвы злоумышленники получили через FortiGate SSL VPN, используя скомпрометированную доменную учетную запись. Как именно были похищены данные для входа, выяснить не удалось: среди возможных вариантов специалисты называют фишинг, password spraying, credential stuffing или покупку данных у брокера доступов.
В итоге атакующие получили права администратора домена или эквивалентные привилегии, а затем использовали против жертвы ее же собственную инфраструктуру Active Directory: создали объект групповой политики (GPO) с названием «PAYLOAD» и привязали его к корню домена.
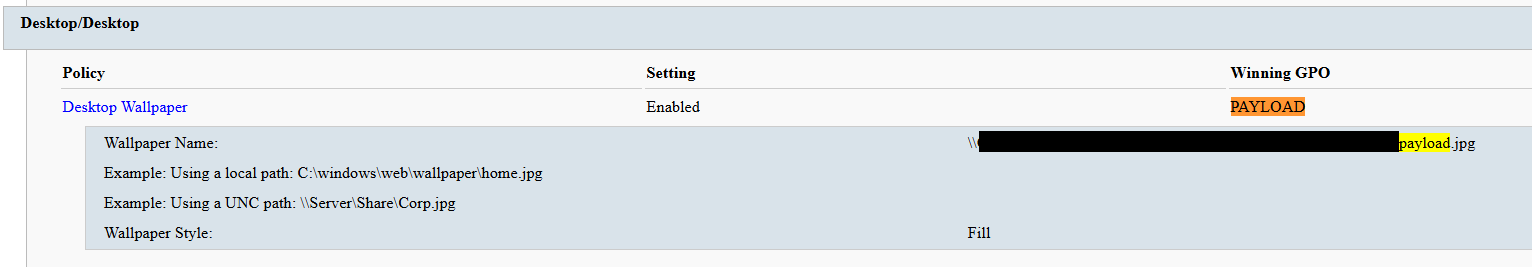
Через этот GPO на компьютеры жертв доставлялся файл README-payload.txt с требованием выкупа, менялись обои рабочего стола и экран блокировки, а при входе в систему появлялся специальный баннер. Также групповая политика отключала учетную запись локального администратора. Второй GPO под названием «win Firewall Off» отключал брандмауэр Windows для всех сетевых профилей.
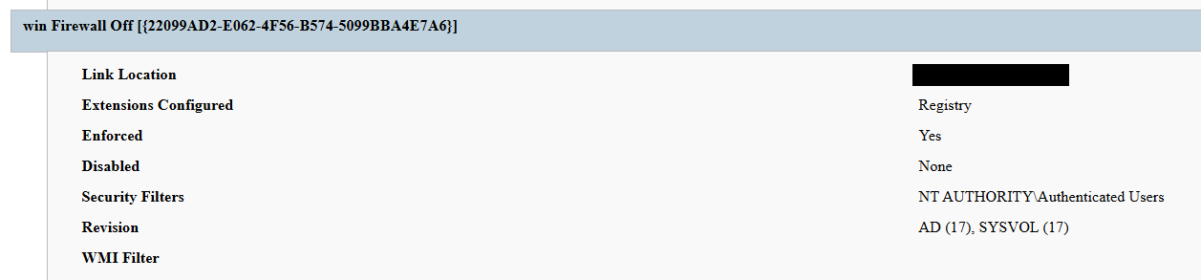
При этом никаких вредоносных исполняемых файлов в Windows-системах пострадавшей организации исследователи не нашли. Не было и характерных следов шифрования, вредоносных процессов или обычных механизмов закрепления в системе. Фактически основным инструментом для атаки стала сама групповая политика — доверенный компонент Active Directory, который работает с высокими привилегиями.
Исследователи отмечают, что GPO PAYLOAD создали 13 апреля, но последствия атаки проявились только на следующий день. Политика уже была кеширована на конечных устройствах, однако для применения части настроек требовалась перезагрузка. Поэтому почти сутки хакеры могли действовать незаметно, а массовые проблемы в компании начались только после плановой перезагрузки компьютеров.
За это время злоумышленники успели извлечь данные с файловых серверов и нескольких других систем, и позже эта похищенная информация появилась в даркнете.
Также на Linux-серверах организации исследователи обнаружили версию шифровальщика PAYLOAD для ESXi, однако нет никаких доказательств его запуска в рамках этой атаки.
Аналитики отмечают, что этот инцидент хорошо иллюстрирует растущий тренд на вымогательство без шифрования. Получив контроль над Active Directory, атакующие могут нарушить работу всей инфраструктуры и шантажировать жертву украденными данными, не размещая на Windows-машинах традиционную малварь. Из-за этого защита, ориентированная только на поиск подозрительных файлов и процессов, может обнаружить атаку слишком поздно.
Комментарии (0)