Мошенники получили данные клиентов Revolut через почту властей Италии и теперь требуют выкуп - «Новости»

  • 14:30, 18-сен-2026
  • Новости / Заработок / Отступы и поля / Ссылки / Самоучитель CSS / Изображения / Вёрстка / Преимущества стилей
  • Wood
  • 0

Утечка данных клиентов финтех-компании Revolut оказалась связана с компрометацией сертифицированной электронной почты итальянских властей: атакующие использовали ее для отправки поддельных запросов на раскрытие данных. Кроме того, теперь один из предполагаемых участников атаки требует у Revolut выкуп в размере 3 млн долларов США и угрожает продать похищенные клиентские данные другим преступникам.


Напомним, что об атаке на Revolut стало известно ранее на этой неделе. Сообщалось, что злоумышленники использовали социальную инженерию и выдали себя за представителей неназванной госструктуры, которая якобы запрашивала у Revolut информацию о клиентах. Письма приходили с адреса в реальном почтовом домене неизвестного ведомства, поэтому сотрудники компании сочли запросы настоящими, раскрыв преступникам запрошенную информацию.


По данным Financial Times, вскоре после раскрытия информации об инциденте группа под названием iamnotavillain потребовала от Revolut 3 млн долларов США в криптовалюте Monero. На выплату выкупа хакеры отвели компании 24 часа и пригрозили в противном случае продать украденные данные другим преступным группировкам.


При этом 16 сентября представители Revolut сообщили Reuters, что компания не имела прямых контактов со злоумышленниками и не получала от них требований выкупа.


Со ссылкой на собственные источники Financial Times пишет, что атакующие в течение нескольких месяцев отправляли сотрудникам Revolut запросы на раскрытие данных через итальянскую систему сертифицированной электронной почты — PEC (Posta Elettronica Certificata).


PEC представляет собой итальянскую систему сертифицированной электронной почты, которая подтверждает отправку и доставку сообщений. В Италии переписка между PEC-адресами имеет юридическую силу, сопоставимую с доставкой заказного письма с уведомлением.


Таким способом мошенники запросили у компании данные 680 клиентов. Сами хакеры заявили, что выбрали жертв с помощью анализа блокчейна и искали крупных держателей криптовалютных активов.


Большинство пострадавших проживают во Франции и Швейцарии, однако также хакеры получили информацию о жителях еще 31 страны (включая Великобританию, Германию и Испанию).


По сообщениям итальянского информационного агентства ANSA, использованный в атаке PEC-адрес предположительно принадлежал префектуре Реджо-ди-Калабрия. Прокуратура Реджо-ди-Калабрия и итальянский регулятор по защите персональных данных уже начали расследование случившегося, но пока итальянские следователи не установили, как именно был скомпрометирован почтовый ящик.


При этом в iamnotavillain утверждают, что атака длилась около шести месяцев, а также заявляют о краже 147 ГБ внутренних данных, принадлежавших итальянским правоохранительным органам. Независимых подтверждений этим заявлениям пока нет.


Следует отметить, что первые публикации похищенных данных, появившиеся в соцсетях еще 13 сентября, связывают с группировкой или хакером под псевдонимом Revolut Smilik. Тогда злоумышленники опубликовали личные данные и документы отдельных клиентов Revolut, включая теннисиста Александра Шевченко и главу криптоказино Gamdom Феликса Рёмера (Felix Römer). Тогда хакеры заявили, что продолжат «сливать» информацию и дальше, «пока Revolut не заплатит».
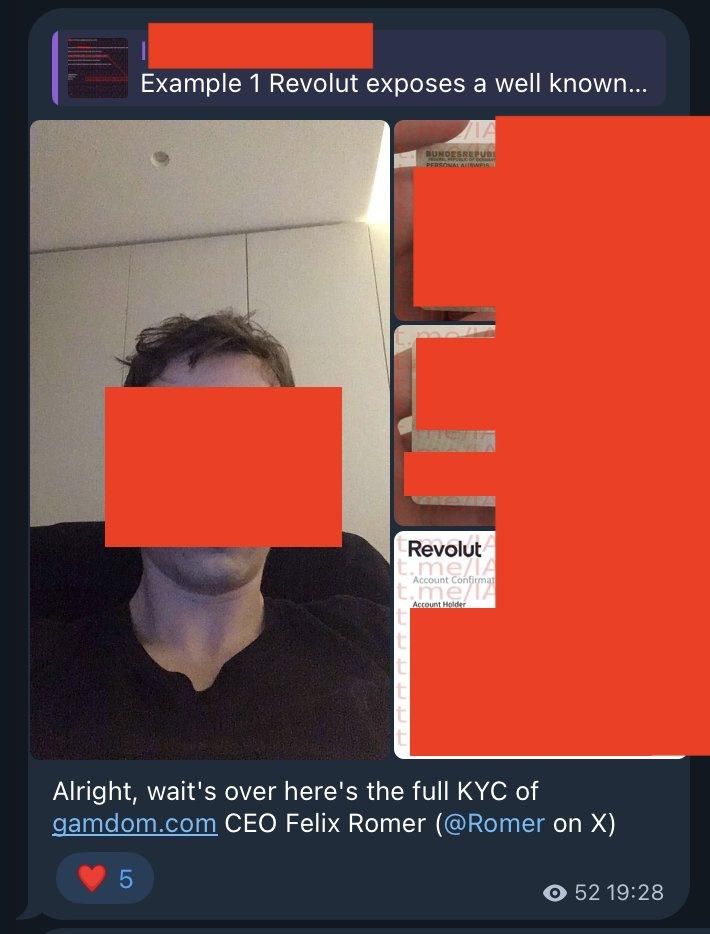


Позднее в iamnotavillain сообщили, что за псевдонимом Revolut Smilik скрывается их бывший сообщник, которому якобы досталась лишь небольшая часть украденных данных. Пока эта версия также не имеет независимых подтверждений.


Ранее в Revolut подчеркивали, что внутренние системы компании не были взломаны, а средства клиентов остаются в безопасности. Теперь в компании снова подтвердили эту информацию и заявили, что атакующие злоупотребили официальным каналом связи, который используется итальянскими госорганами для юридически значимой переписки.
Утечка данных клиентов финтех-компании Revolut оказалась связана с компрометацией сертифицированной электронной почты итальянских властей: атакующие использовали ее для отправки поддельных запросов на раскрытие данных. Кроме того, теперь один из предполагаемых участников атаки требует у Revolut выкуп в размере 3 млн долларов США и угрожает продать похищенные клиентские данные другим преступникам. Напомним, что об атаке на Revolut стало известно ранее на этой неделе. Сообщалось, что злоумышленники использовали социальную инженерию и выдали себя за представителей неназванной госструктуры, которая якобы запрашивала у Revolut информацию о клиентах. Письма приходили с адреса в реальном почтовом домене неизвестного ведомства, поэтому сотрудники компании сочли запросы настоящими, раскрыв преступникам запрошенную информацию. По данным Financial Times, вскоре после раскрытия информации об инциденте группа под названием iamnotavillain потребовала от Revolut 3 млн долларов США в криптовалюте Monero. На выплату выкупа хакеры отвели компании 24 часа и пригрозили в противном случае продать украденные данные другим преступным группировкам. При этом 16 сентября представители Revolut сообщили Reuters, что компания не имела прямых контактов со злоумышленниками и не получала от них требований выкупа. Со ссылкой на собственные источники Financial Times пишет, что атакующие в течение нескольких месяцев отправляли сотрудникам Revolut запросы на раскрытие данных через итальянскую систему сертифицированной электронной почты — PEC (Posta Elettronica Certificata). PEC представляет собой итальянскую систему сертифицированной электронной почты, которая подтверждает отправку и доставку сообщений. В Италии переписка между PEC-адресами имеет юридическую силу, сопоставимую с доставкой заказного письма с уведомлением. Таким способом мошенники запросили у компании данные 680 клиентов. Сами хакеры заявили, что выбрали жертв с помощью анализа блокчейна и искали крупных держателей криптовалютных активов. Большинство пострадавших проживают во Франции и Швейцарии, однако также хакеры получили информацию о жителях еще 31 страны (включая Великобританию, Германию и Испанию). По сообщениям итальянского информационного агентства ANSA, использованный в атаке PEC-адрес предположительно принадлежал префектуре Реджо-ди-Калабрия. Прокуратура Реджо-ди-Калабрия и итальянский регулятор по защите персональных данных уже начали расследование случившегося, но пока итальянские следователи не установили, как именно был скомпрометирован почтовый ящик. При этом в iamnotavillain утверждают, что атака длилась около шести месяцев, а также заявляют о краже 147 ГБ внутренних данных, принадлежавших итальянским правоохранительным органам. Независимых подтверждений этим заявлениям пока нет. Следует отметить, что первые публикации похищенных данных, появившиеся в соцсетях еще 13 сентября, связывают с группировкой или хакером под псевдонимом Revolut Smilik. Тогда злоумышленники опубликовали личные данные и документы отдельных клиентов Revolut, включая теннисиста Александра Шевченко и главу криптоказино Gamdom Феликса Рёмера (Felix Römer). Тогда хакеры заявили, что продолжат «сливать» информацию и дальше, «пока Revolut не заплатит». Позднее в iamnotavillain сообщили, что за псевдонимом Revolut Smilik скрывается их бывший сообщник, которому якобы досталась лишь небольшая часть украденных данных. Пока эта версия также не имеет независимых подтверждений. Ранее в Revolut подчеркивали, что внутренние системы компании не были взломаны, а средства клиентов остаются в безопасности. Теперь в компании снова подтвердили эту информацию и заявили, что атакующие злоупотребили официальным каналом связи, который используется итальянскими госорганами для юридически значимой переписки.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Другие новости


Рекомендуем

Комментарии (0)


Уважаемый посетитель нашего сайта!
Комментарии к данной записи отсутсвуют. Вы можете стать первым!