Хакеры взломали аккаунт HBO Max на Reddit и распространяли ClickFix-рекламу - «Новости»
- 14:30, 18-сен-2026
- Новости / Изображения / Сайтостроение / Самоучитель CSS / Текст / Заработок / Линии и рамки / Вёрстка
- Болеслав
- 0
Хакеры скомпрометировали официальный аккаунт HBO Max на Reddit и использовали его для распространения вредоносной рекламы. Примерно за 48 часов атакующие опубликовали 108 объявлений, которые вели на ClickFix-страницы и заражали устройства под управлением Windows и macOS стилерами и другой малварью.
Исследователи из компаний Hudson Rock и ADAMnetworks назвали эту вредоносную кампанию PasteSwitch. Специалисты пишут, что одной из основных приманок, которую использовали злоумышленники, стало якобы нативное приложение HBO Max для macOS, которого на самом деле не существует. Пользователей направляли на фальшивый сайт hbomaxx[.]us, где якобы можно было загрузить приложение.
Разумеется, никакое приложение после нажатия на соответствующую кнопку не скачивалось. Вместо этого сайт показывал жертве ClickFix-инструкцию: предлагал открыть Terminal, вставить предложенную команду и выполнить ее. То есть пользователь сам запускал вредоносный код, используя штатные инструменты системы.
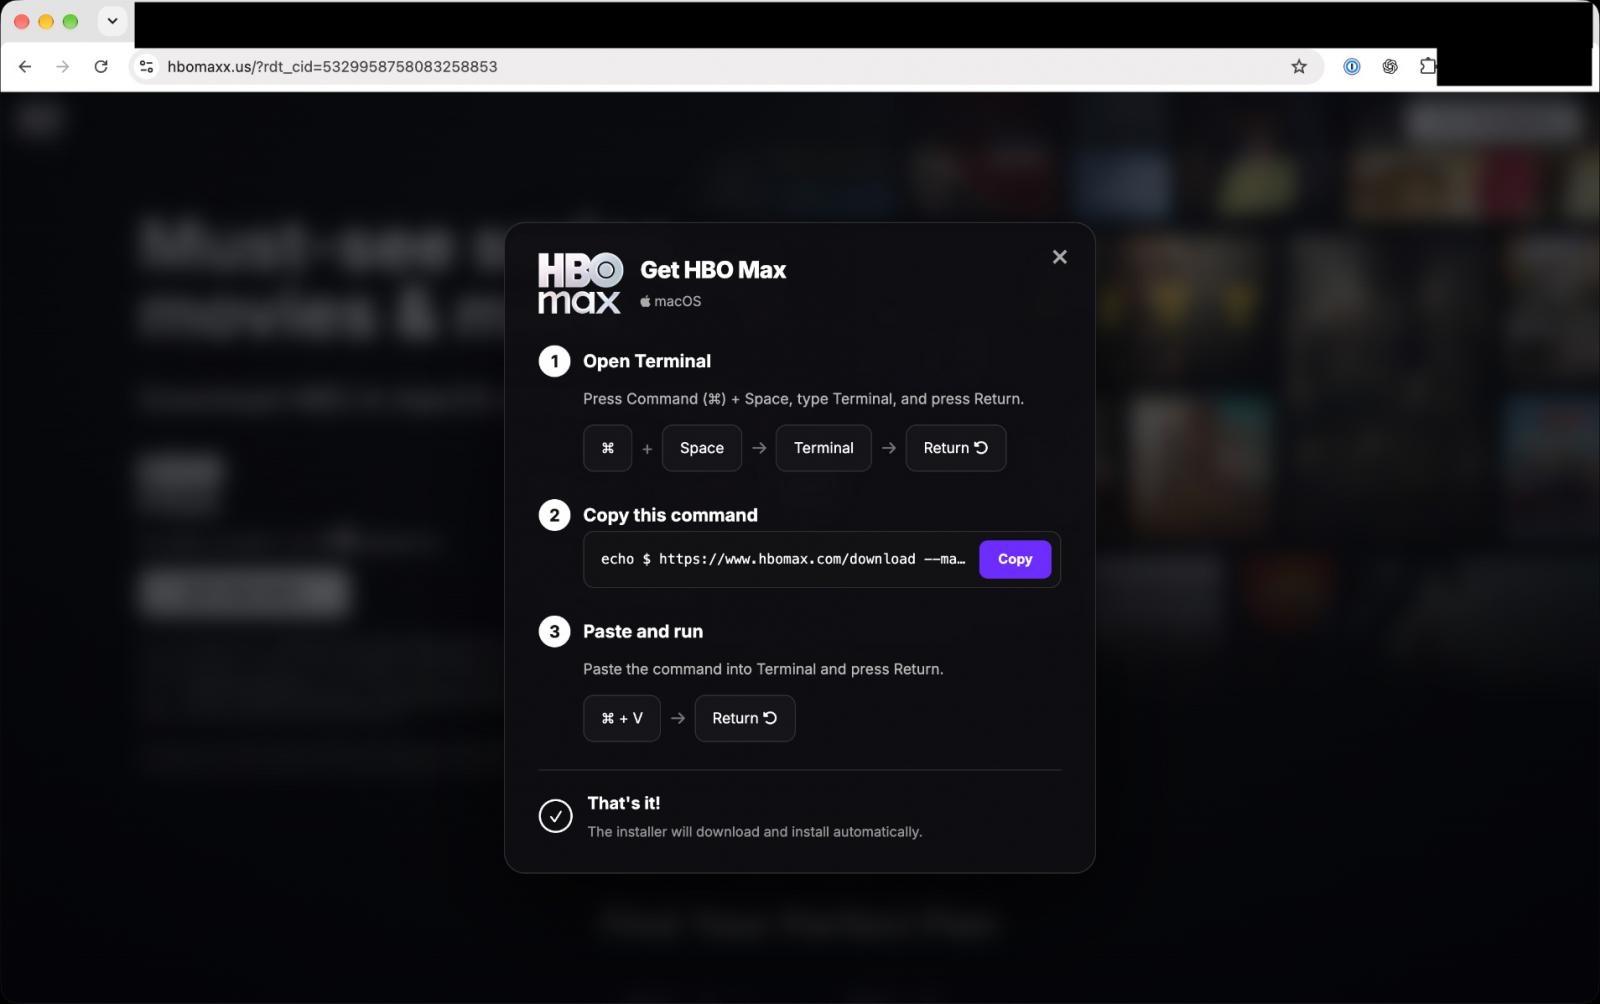
В macOS атакующие использовали команды curl | zsh и распространяли сразу несколько пейлоадов, включая стилер MacSync, похищавший учетные данные из браузеров, профили Firefox, данные из Telegram и Apple Notes, пароли macOS и информацию о криптокошельках. Также атакующие устанавливали на машины жертв AMOS Helper для закрепления в системе и поддельные приложения Ledger, Trezor Suite и Exodus, предназначенные для кражи seed-фраз.
В Windows атакующие задействовали mshta и PowerShell для доставки вредоноса Amatera Stealer. К примеру, одна из цепочек атак приводила к созданию задачи в планировщике, запуску 32-битной версии PowerShell, отключению AMSI и загрузке финального пейлоада прямо в память. Кроме того, стилер мог маскировать коммуникации со своей управляющей инфраструктурой под соединения с Facebook (принадлежит компании Meta, деятельность которой признана экстремистской и запрещена в России).
Также в рамках PasteSwitch распространялись вредоносы AnimateClipper и ZigClipper, которые закреплялись в системе и подменяли криптовалютные адреса в буфере обмена на адреса атакующих.
Исследователи отмечают, что кампания была сосредоточена не только на пользователях HBO Max. Так, из 108 рекламных объявлений 40 вели на сайт hbomaxx[.]app, но еще 36 рекламировали поддельный сайт с ИИ-инструментами и ПО для разработчиков codex-craft[.]com, а другие объявления продвигали фальшивые утилиты и приложения для macOS.
После многочисленных жалоб пользователей администрация Reddit приостановила вредоносную рекламу и передала информацию об инциденте своим специалистам.
Пока остается неясным, как именно хакеры получили доступ к официальной учетной записи HBO Max. Также неизвестно, затронул ли взлом другие системы HBO или Warner Bros. Discovery.
Комментарии (0)