Шлюзы Cisco Secure Email Gateway можно взломать с помощью вредоносного письма - «Новости»

  • 14:30, 18-сен-2026
  • Новости / Отступы и поля / Преимущества стилей / Заработок / Вёрстка / Интернет и связь / Добавления стилей
  • Лукерья
  • 0

Специалисты Cisco исправили критическую уязвимость в Secure Email Gateway — шлюзе, который должен защищать почту от вредоносных сообщений. Иронично, но для компрометации самого шлюза атакующему достаточно было отправить через него специально подготовленное письмо. Уязвимость уже применяется в реальных атаках, а ее успешная эксплуатация предоставляет злоумышленнику root-права.


Проблема получила идентификатор CVE-2026-76461 и набрала 9,8 балла по шкале CVSS. Баг затрагивает физические и виртуальные устройства Cisco Secure Email Gateway под управлением AsyncOS независимо от их конфигурации.


По словам разработчиков, уязвимость обнаружили во время расследования обращения в службу технической поддержки. Проблема связана с недостаточной проверкой данных при разборе входящей почты. В частности, атакующий может встроить в письмо вредоносные SQL-инструкции, добиться выполнения произвольных SQL-запросов, а затем перейти к выполнению команд с root-правами.


В Cisco предупреждают, что специалистам Product Security Incident Response Team (PSIRT) уже известно об активной эксплуатации CVE-2026-76461. Кто именно стоит за этими атаками, как долго они продолжаются и сколько организаций уже пострадало, пока не сообщается.


Кроме того, специалисты Cisco проверили устройства в облачном сервисе Secure Email Cloud и напрямую связались с клиентами, на чьих шлюзах обнаружили признаки возможной компрометации. Сейчас все Secure Email Cloud уже обновлены до AsyncOS версии 16.5.0-780.


Администраторам шлюзов рекомендуется проверить mail_logs всех устройств в кластере в поисках подозрительных SQL-инструкций. Однако полагаться только на локальные логи нельзя, так как после получения root-доступа атакующие могут удалить следы эксплуатации. Поэтому дополнительно в Cisco советуют изучить сетевые журналы и логи файрволов, обращая внимание на подозрительные загрузки и соединения с внешними IP-адресами.


Альтернативных способов защиты от CVE-2026-76461 нет, а исправления вошли в состав AsyncOS 15.5.5-014, 16.0.4-302 и 16.5.0-780, причем клиентам рекомендуется по возможности перейти на новейшую версию.


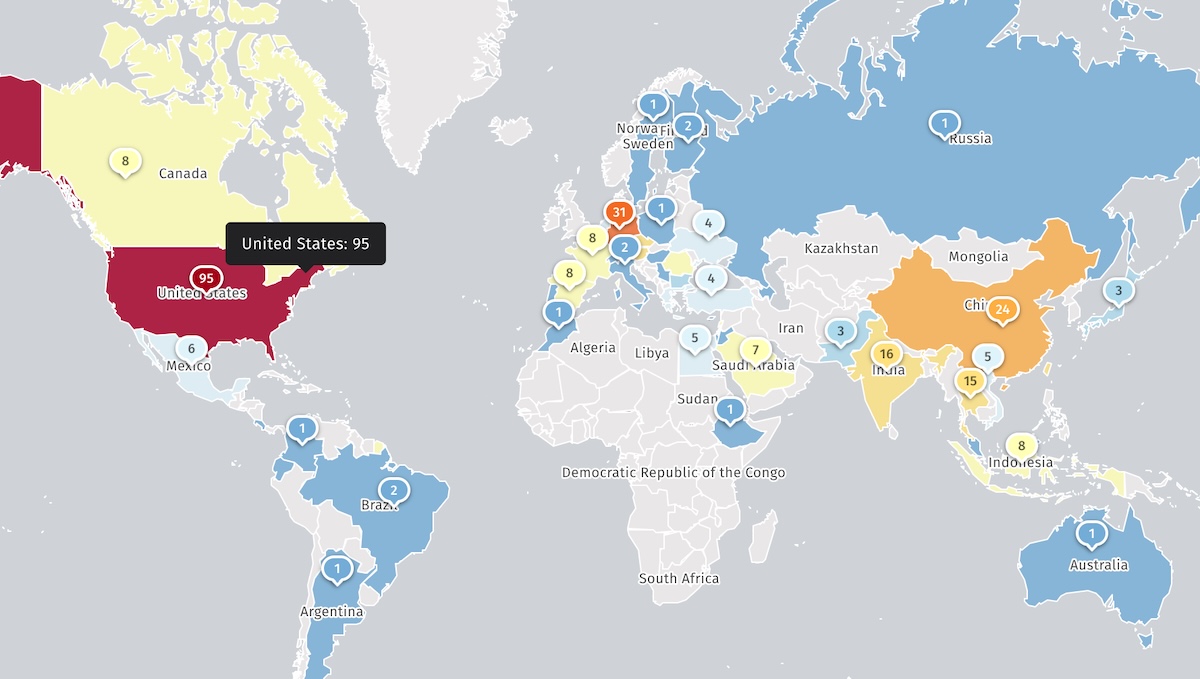
По данным Shadowserver, в интернете доступны более 400 шлюзов Cisco Secure Email Gateway.


Отметим, что это уже второй серьезный инцидент, затрагивающий AsyncOS, за последний год. Так, в январе 2026 года разработчики исправили проблему CVE-2025-20393, набравшую максимальные 10 баллов по шкале CVSS. Причем с ноября 2025 года злоумышленники эксплуатировали эту проблему как 0-day и взламывали Secure Email Gateway, разворачивая инструменты для закрепления в системе.
Специалисты Cisco исправили критическую уязвимость в Secure Email Gateway — шлюзе, который должен защищать почту от вредоносных сообщений. Иронично, но для компрометации самого шлюза атакующему достаточно было отправить через него специально подготовленное письмо. Уязвимость уже применяется в реальных атаках, а ее успешная эксплуатация предоставляет злоумышленнику root-права. Проблема получила идентификатор CVE-2026-76461 и набрала 9,8 балла по шкале CVSS. Баг затрагивает физические и виртуальные устройства Cisco Secure Email Gateway под управлением AsyncOS независимо от их конфигурации. По словам разработчиков, уязвимость обнаружили во время расследования обращения в службу технической поддержки. Проблема связана с недостаточной проверкой данных при разборе входящей почты. В частности, атакующий может встроить в письмо вредоносные SQL-инструкции, добиться выполнения произвольных SQL-запросов, а затем перейти к выполнению команд с root-правами. В Cisco предупреждают, что специалистам Product Security Incident Response Team (PSIRT) уже известно об активной эксплуатации CVE-2026-76461. Кто именно стоит за этими атаками, как долго они продолжаются и сколько организаций уже пострадало, пока не сообщается. Кроме того, специалисты Cisco проверили устройства в облачном сервисе Secure Email Cloud и напрямую связались с клиентами, на чьих шлюзах обнаружили признаки возможной компрометации. Сейчас все Secure Email Cloud уже обновлены до AsyncOS версии 16.5.0-780. Администраторам шлюзов рекомендуется проверить mail_logs всех устройств в кластере в поисках подозрительных SQL-инструкций. Однако полагаться только на локальные логи нельзя, так как после получения root-доступа атакующие могут удалить следы эксплуатации. Поэтому дополнительно в Cisco советуют изучить сетевые журналы и логи файрволов, обращая внимание на подозрительные загрузки и соединения с внешними IP-адресами. Альтернативных способов защиты от CVE-2026-76461 нет, а исправления вошли в состав AsyncOS 15.5.5-014, 16.0.4-302 и 16.5.0-780, причем клиентам рекомендуется по возможности перейти на новейшую версию. По данным Shadowserver, в интернете доступны более 400 шлюзов Cisco Secure Email Gateway. Отметим, что это уже второй серьезный инцидент, затрагивающий AsyncOS, за последний год. Так, в январе 2026 года разработчики исправили проблему CVE-2025-20393, набравшую максимальные 10 баллов по шкале CVSS. Причем с ноября 2025 года злоумышленники эксплуатировали эту проблему как 0-day и взламывали Secure Email Gateway, разворачивая инструменты для закрепления в системе.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Другие новости


Рекомендуем

Комментарии (0)


Уважаемый посетитель нашего сайта!
Комментарии к данной записи отсутсвуют. Вы можете стать первым!