Роскомнадзор поручил операторам проверить роутеры MikroTik - «Новости»

  • 14:30, 28-сен-2026
  • Изображения / Преимущества стилей / Новости / Интернет и связь / Вёрстка
  • Milton
  • 0

ФГУП «Главный радиочастотный центр» (ГРЧЦ), подведомственный Роскомнадзору, направил операторам связи рекомендации проверить роутеры MikroTik в своих сетях и у абонентов. Причиной стали шесть свежих уязвимостей в RouterOS, которые уже используются в реальных атаках.


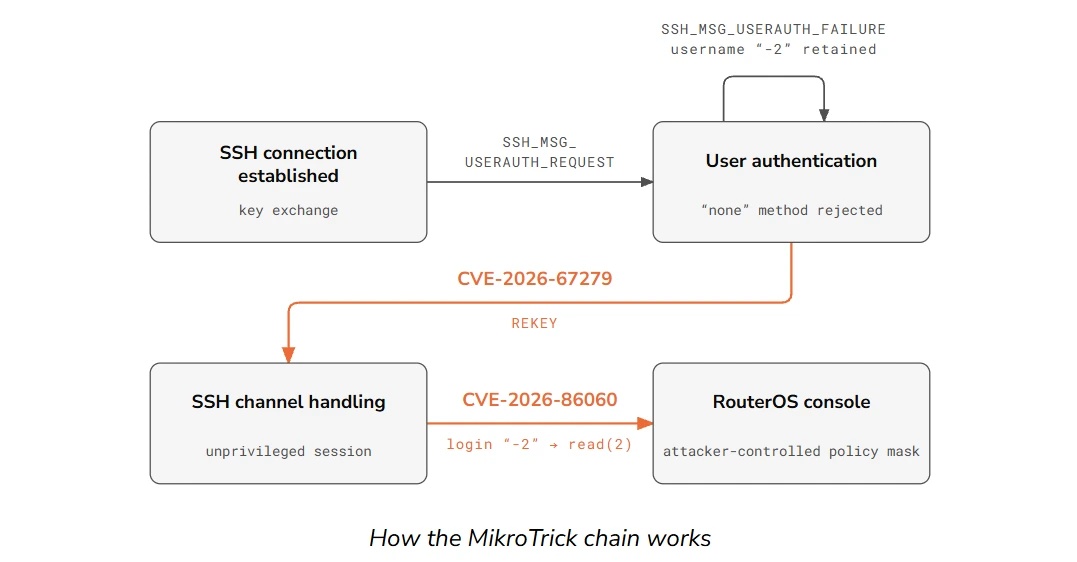
Напомним, что об уязвимостях еще в начале сентября 2026 года сообщили специалисты CERT Polska. Тогда отмечалось, что две уязвимости (CVE-2026-67276 и CVE-2026-86060) получили 9,2 балла по шкале CVSS. Комбинация этих багов, получившая название MikroTrick, позволяет захватить контроль над устройством без пароля или приватного SSH-ключа, если интерфейс SSH доступен из интернета.


Проблема CVE-2026-67276 связана с некорректной проверкой RSA-ключей при SSH-аутентификации, а CVE-2026-86060 позволяет повысить привилегии с помощью специально сформированного имени пользователя.


Специалисты CERT Polska подчеркивали, что первые реальные атаки с эксплуатацией этих проблем были зафиксированы еще 2 сентября 2026 года.


Еще четыре обнаруженных уязвимости затрагивали SSH, bandwidth-test, обработку сертификатов X.509 и веб-интерфейс WebFig, позволяя выполнять команды, читать и перезаписывать файлы, извлекать данные из памяти, подделывать доверенные TLS-сертификаты или спровоцировать перезагрузку устройства.


По информации РБК, теперь в ГРЧЦ рекомендовали операторам связи временно ограничить удаленный доступ к настройкам MikroTik через отдельные порты и отслеживать трафик потенциально уязвимых устройств. Также провайдерам посоветовали предупреждать абонентов о необходимости обновить RouterOS.


Журналисты отмечают, что если пользователь не установит обновления в течение недели после предупреждения, оператор может ограничить трафик по отдельным портам, из-за чего интернет будет доступен с ограничениями.


При этом представители телеком-отрасли отметили, что прямой обязанности обновлять оборудование абонентов у операторов нет, а рекомендации ГРЧЦ не носят обязательного характера, однако провайдеры должны обеспечивать безопасность собственных сетей.


Все шесть уязвимостей уже исправлены в составе RouterOS версий 6.49.21, 7.23.4, 7.24.2 и 7.25beta3. При этом пользователям RouterOS 7.23 рекомендуется версия 7.23.5, в которой исправили проблему с IPv6 DHCP.


Если по каким-то причинам невозможно установить исправления немедленно, в CERT Polska советовали закрыть доступ к SSH, WWW, WWW-SSL и bandwidth-test из интернета или разрешить его только из доверенных сетей.


После обновления RouterOS проверяет систему в поисках индикаторов компрометации и при необходимости помечает устройство статусом «Flagged». Кроме того, администраторам рекомендовали самостоятельно проверить логи, поискать неизвестные аккаунты, скрипты и другие изменения конфигурации. Среди известных индикаторов компрометации перечислены привилегированный пользователь ops, а также записи о создании аккаунтов, содержащие ssh:-2@.


Отметим, что в настоящее время аналитики CERT Polska уже подготовили более детальный технический отчет, посвященный обнаруженным атакам и уязвимостям в RouterOS.
ФГУП «Главный радиочастотный центр» (ГРЧЦ), подведомственный Роскомнадзору, направил операторам связи рекомендации проверить роутеры MikroTik в своих сетях и у абонентов. Причиной стали шесть свежих уязвимостей в RouterOS, которые уже используются в реальных атаках. Напомним, что об уязвимостях еще в начале сентября 2026 года сообщили специалисты CERT Polska. Тогда отмечалось, что две уязвимости (CVE-2026-67276 и CVE-2026-86060) получили 9,2 балла по шкале CVSS. Комбинация этих багов, получившая название MikroTrick, позволяет захватить контроль над устройством без пароля или приватного SSH-ключа, если интерфейс SSH доступен из интернета. Проблема CVE-2026-67276 связана с некорректной проверкой RSA-ключей при SSH-аутентификации, а CVE-2026-86060 позволяет повысить привилегии с помощью специально сформированного имени пользователя. Специалисты CERT Polska подчеркивали, что первые реальные атаки с эксплуатацией этих проблем были зафиксированы еще 2 сентября 2026 года. Еще четыре обнаруженных уязвимости затрагивали SSH, bandwidth-test, обработку сертификатов X.509 и веб-интерфейс WebFig, позволяя выполнять команды, читать и перезаписывать файлы, извлекать данные из памяти, подделывать доверенные TLS-сертификаты или спровоцировать перезагрузку устройства. По информации РБК, теперь в ГРЧЦ рекомендовали операторам связи временно ограничить удаленный доступ к настройкам MikroTik через отдельные порты и отслеживать трафик потенциально уязвимых устройств. Также провайдерам посоветовали предупреждать абонентов о необходимости обновить RouterOS. Журналисты отмечают, что если пользователь не установит обновления в течение недели после предупреждения, оператор может ограничить трафик по отдельным портам, из-за чего интернет будет доступен с ограничениями. При этом представители телеком-отрасли отметили, что прямой обязанности обновлять оборудование абонентов у операторов нет, а рекомендации ГРЧЦ не носят обязательного характера, однако провайдеры должны обеспечивать безопасность собственных сетей. Все шесть уязвимостей уже исправлены в составе RouterOS версий 6.49.21, 7.23.4, 7.24.2 и 7.25beta3. При этом пользователям RouterOS 7.23 рекомендуется версия 7.23.5, в которой исправили проблему с IPv6 DHCP. Если по каким-то причинам невозможно установить исправления немедленно, в CERT Polska советовали закрыть доступ к SSH, WWW, WWW-SSL и bandwidth-test из интернета или разрешить его только из доверенных сетей. После обновления RouterOS проверяет систему в поисках индикаторов компрометации и при необходимости помечает устройство статусом «Flagged». Кроме того, администраторам рекомендовали самостоятельно проверить логи, поискать неизвестные аккаунты, скрипты и другие изменения конфигурации. Среди известных индикаторов компрометации перечислены привилегированный пользователь ops, а также записи о создании аккаунтов, содержащие ssh:-2@. Отметим, что в настоящее время аналитики CERT Polska уже подготовили более детальный технический отчет, посвященный обнаруженным атакам и уязвимостям в RouterOS.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Другие новости


Рекомендуем

Комментарии (0)


Уважаемый посетитель нашего сайта!
Комментарии к данной записи отсутсвуют. Вы можете стать первым!